Hallo zusammen,
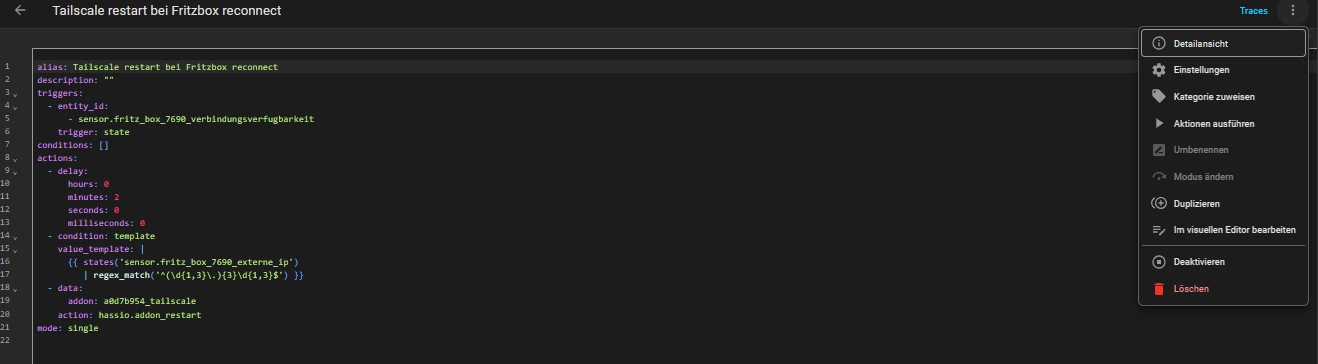
ich habe seit heute mal wieder ein Problem mit Tailscale. Ich komme plötzlich nicht mehr auf mein Netzwerk bzw. auf meine Geräte drauf.
Das Ganze ist leider nicht das erste Mal. Vor einiger Zeit hatte ich genau dasselbe Problem schon einmal. Damals habe ich letztendlich alles neu eingerichtet bzw. neu installiert, und danach hat es auch wieder funktioniert. Zumindest bis jetzt.
Heute tritt wieder exakt das gleiche Problem auf:
Kein Zugriff von außen, obwohl eigentlich alles laufen sollte.
Ich habe ehrlich gesagt keine Ahnung, woran das liegt. Genau das macht es auch so frustrierend. Jedes Mal, wenn ich von unterwegs bzw. aus der Ferne auf mein Netzwerk zugreifen muss, funktioniert es plötzlich nicht mehr.
Hat jemand von euch eine Idee, woran das liegen könnte oder wo ich am besten mit der Fehlersuche anfangen sollte?
Danke schon mal für jede Hilfe.
-----------------------------------------------------------

 App: Tailscale

 Zero config VPN for building secure networks

-----------------------------------------------------------

 App version: 0.27.1

 You are running the latest version of this app.

 System: Home Assistant OS 17.1  (aarch64 / raspberrypi5-64)

 Home Assistant Core: 2026.3.1

 Home Assistant Supervisor: 2026.02.3

-----------------------------------------------------------

 Please, share the above information when looking for help

 or support in, e.g., GitHub, forums or the Discord chat.

-----------------------------------------------------------

s6-rc: info: service base-addon-banner successfully started

s6-rc: info: service fix-attrs: starting

s6-rc: info: service base-addon-log-level: starting

s6-rc: info: service fix-attrs successfully started

s6-rc: info: service base-addon-log-level successfully started

s6-rc: info: service legacy-cont-init: starting

s6-rc: info: service legacy-cont-init successfully started

s6-rc: info: service local-network: starting

s6-rc: info: service init-nginx: starting

s6-rc: info: service web: starting

s6-rc: info: service tailscaled: starting

s6-rc: info: service web successfully started

s6-rc: info: service tailscaled successfully started

[15:54:57] INFO: Starting Tailscale web...

[15:54:57] INFO: Starting Tailscale...

s6-rc: info: service local-network successfully started

s6-rc: info: service post-tailscaled: starting

[15:54:57] NOTICE: Tailscale logs will be suppressed after 200 lines, set app's configuration option 'log_level' to 'debug' to see further logs

s6-rc: info: service init-nginx successfully started

s6-rc: info: service nginx: starting

TPM: error opening: stat /dev/tpmrm0: no such file or directory

2026/03/12 15:54:57 You have disabled logging. Tailscale will not be able to provide support.

2026/03/12 15:54:57 logtail started

2026/03/12 15:54:57 Program starting: v1.94.1-t62c6f1cd7-g09fea6572, Go 1.25.5: []string{"/opt/tailscaled", "--state=/data/tailscaled.state", "--statedir=/data/state", "--no-logs-no-support", "--tun=userspace-networking"}

2026/03/12 15:54:57 LogID: ***********************

2026/03/12 15:54:57 logpolicy: using system state directory *********

logpolicy.ConfigFromFile /var/lib/tailscale/tailscaled.log.conf: open /var/lib/tailscale/tailscaled.log.conf: no such file or directory

s6-rc: info: service nginx successfully started

logpolicy.Config.Validate for /var/lib/tailscale/tailscaled.log.conf: config is nil

2026/03/12 15:54:57 dns: [resolved-ping=yes rc=unknown ret=direct]

2026/03/12 15:54:57 dns: using "direct" mode

2026/03/12 15:54:57 dns: using *dns.directManager

2026/03/12 15:54:57 dns: inotify: NewDirWatcher: context canceled

2026/03/12 15:54:57 wgengine.NewUserspaceEngine(tun "userspace-networking") ...

2026/03/12 15:54:57 dns: using dns.noopManager

2026/03/12 15:54:57 link state: interfaces.State{defaultRoute=end0 ifs={docker0:[*******] end0:[192.168.**************************]} v4=true v6=true}

2026/03/12 15:54:57 magicsock: disco key = ****************

2026/03/12 15:54:57 Creating WireGuard device...

2026/03/12 15:54:57 Bringing WireGuard device up...

2026/03/12 15:54:57 Bringing router up...

2026/03/12 15:54:57 Clearing router settings...

2026/03/12 15:54:57 Starting network monitor...

2026/03/12 15:54:57 Engine created.

2026/03/12 15:54:57 pm: using backend prefs for "profile-fa51": Prefs{ra=true dns=true want=true routes=[0.0.0.0/0 ::/0 192.********************] snat=true statefulFiltering=false nf=on host="Homeassistant" update=check appconnector=advertise Persist{o=, n=[Xox/u] u="cuzimscam@gmail.com" ak=-}}

2026/03/12 15:54:57 envknob: TS_NO_LOGS_NO_SUPPORT="true"

2026/03/12 15:54:57 logpolicy: using system state directory "/var/lib/tailscale"

2026/03/12 15:54:57 linkChange: in state NoState; PAC or proxyConfig changed; updating routes

2026/03/12 15:54:57 got LocalBackend in 27ms

2026/03/12 15:54:57 Start

2026/03/12 15:54:57 ipnext: active extensions: relayserver, taildrop, conn25, portlist, posture, clientupdate

2026/03/12 15:54:57 Backend: logs: be:1e6dab0bf72ca4241babbdfb077344985d1ea20b6b25ea5068c7952d3e37f54f fe:

2026/03/12 15:54:57 control: client.Login(0)

2026/03/12 15:54:57 control: doLogin(regen=false, hasUrl=false)

2026/03/12 15:54:57 health(warnable=warming-up): error: Tailscale is starting. Please wait.

2026/03/12 15:54:57 control: control server key from https://controlplane.tailscale.com: ts2021=[fSeS+], legacy=[nlFWp]

2026/03/12 15:54:57 control: RegisterReq: onode= node=[Xox/u] fup=false nks=false

2026/03/12 15:54:57 web server running on: http://127.*************

2026/03/12 15:54:57 control: RegisterReq: got response; nodeKeyExpired=false, machineAuthorized=true; authURL=false

2026/03/12 15:54:57 localapi: [POST] /localapi/v0/up*************

2026/03/12 15:54:57 health(warnable=not-in-map-poll): ok

2026/03/12 15:54:57 control: netmap: got new dial plan from control

2026/03/12 15:54:57 active login: ****************@gmail.com

2026/03/12 15:54:57 Switching ipn state NoState -> Starting (WantRunning=true, nm=true)

2026/03/12 15:54:57 appc: handling domains: [] and wildcards: []

2026/03/12 15:54:57 magicsock: SetPrivateKey called (init)

2026/03/12 15:54:57 wgengine: Reconfig: configuring userspace WireGuard config (with 0/0 peers)

2026/03/12 15:54:57 wgengine: Reconfig: configuring router

2026/03/12 15:54:57 wgengine: Reconfig: user dialer

2026/03/12 15:54:57 tsdial: bart table size: 2

2026/03/12 15:54:57 wgengine: Reconfig: configuring DNS

2026/03/12 15:54:57 dns: Set: {DefaultResolvers:[] Routes:{} SearchDomains:[] Hosts:1}

2026/03/12 15:54:57 monitor: gateway and self IP changed: gw=192.****** self=192.*******

2026/03/12 15:54:57 dns: Resolvercfg: {Routes:{} Hosts:1 LocalDomains:[]}

2026/03/12 15:54:57 dns: OScfg: {}

2026/03/12 15:54:57 peerapi: serving on http://100.****************

2026/03/12 15:54:57 peerapi: serving on http://[*********************]:40525

2026/03/12 15:54:57 appc: handling domains: [] and wildcards: []

2026/03/12 15:54:58 magicsock: home DERP changing from derp-0 [0ms] to derp-4 [14ms]

2026/03/12 15:54:58 magicsock: home is now derp-4 (fra)

2026/03/12 15:54:58 magicsock: adding connection to derp-4 for home-keep-alive

2026/03/12 15:54:58 magicsock: 1 active derp conns: derp-4=cr0s,wr0s

2026/03/12 15:54:58 derphttp.Client.Connect: connecting to derp-4 (fra)

2026/03/12 15:54:58 Switching ipn state Starting -> Running (WantRunning=true, nm=true)

2026/03/12 15:54:58 health(warnable=warming-up): ok

2026/03/12 15:54:58 health(warnable=no-derp-connection): ok

2026/03/12 15:54:58 control: NetInfo: NetInfo{varies=false ipv6=true ipv6os=true udp=true icmpv4=false derp=#4 portmap= link="" firewallmode=""}

2026/03/12 15:54:58 magicsock: endpoints changed: 93.*************** (stun), [2003:************]:47674 (stun), 172.********* (local), 172.********** (local), 192.******** (local), [2003:***********]:46228 (local), [2003:************]:46228 (local)

2026/03/12 15:54:58 health(warnable=no-derp-connection): ok

2026/03/12 15:54:58 health(warnable=no-derp-connection): ok

2026/03/12 15:54:58 [RATELIMIT] format("health(warnable=%s): ok")

[15:54:58] INFO: Starting NGinx...

2026/03/12 15:54:58 magicsock: derp-4 connected; connGen=1

[15:55:00] INFO: Tailscale is running

[15:55:00] NOTICE: The app uses userspace networking mode.

[15:55:00] NOTICE: If you need to access other clients on your tailnet from your Home Assistant instance, disable userspace networking mode, that will create a "tailscale0" network interface on your host.

[15:55:00] NOTICE: Please check your configuration based on the app's documentation under "Option: userspace_networking"

s6-rc: info: service post-tailscaled successfully started

s6-rc: info: service taildrop: starting

s6-rc: info: service share-homeassistant: starting

s6-rc: info: service taildrop successfully started

s6-rc: info: service share-homeassistant successfully started

s6-rc: info: service legacy-services: starting

waiting for file...2026/03/12 15:55:00 localapi: [PATCH] /localapi/v0/******Ü

2026/03/12 15:55:00 localapi: [POST] /localapi/v0********

Available on the internet:

https://homeassistant.*********.net/

|-- proxy http://127.************

Press Ctrl+C to exit.

2026/03/12 15:55:00 serve: creating a new proxy handler for http://127************

s6-rc: info: service legacy-services successfully started

2026/03/12 15:55:00 Hostinfo.IngressEnabled changed to true

2026/03/12 15:55:00 tstun: peer config: peerConfigTable{nativeAddr4: 100.*********, nativeAddr6: fd7a:***************, }

2026/03/12 15:55:00 wgengine: Reconfig: configuring userspace WireGuard config (with 0/17 peers)

2026/03/12 15:55:00 appc: handling domains: [] and wildcards: []

2026/03/12 15:55:00 wgengine: Reconfig: configuring router

2026/03/12 15:55:00 wgengine: Reconfig: user dialer

2026/03/12 15:55:00 tsdial: bart table size: 3

2026/03/12 15:55:00 wgengine: Reconfig: configuring DNS

2026/03/12 15:55:00 dns: Set: {DefaultResolvers:[] Routes:{} SearchDomains:[] Hosts:1}

2026/03/12 15:55:00 dns: Resolvercfg: {Routes:{} Hosts:1 LocalDomains:[]}

2026/03/12 15:55:00 dns: OScfg: {}

2026/03/12 15:55:04 control: controlhttp: forcing port 443 dial due to recent noise dial

2026/03/12 15:55:27 wgengine: idle peer [0jdA1] now active, reconfiguring WireGuard

2026/03/12 15:55:27 wgengine: Reconfig: configuring userspace WireGuard config (with 1/17 peers)

2026/03/12 15:55:27 magicsock: disco: node [0jdA1] d:*********** now using 185.************* mtu=1360 tx=a8d8b17ac76f

2026/03/12 15:55:27 magicsock: disco: node [0jdA1] d:************* now using [2a00*********]:41651 mtu=1360 tx=933fbe8a33bf

2026/03/12 15:55:27 Drop: TCP{[fd7a:**********]:60706 > [fd7a:***************]:40525} 80 no rules matched

2026/03/12 15:55:29 wgengine: idle peer [ktM4N] now active, reconfiguring WireGuard

2026/03/12 15:55:29 wgengine: Reconfig: configuring userspace WireGuard config (with 2/17 peers)

2026/03/12 15:55:29 magicsock: disco: node [ktM4N] d:a1e********* now using 185.************** mtu=1360 tx=19080f96b1c0

2026/03/12 15:55:29 Drop: TCP{[fd7a:***************]:46924 > [fd7a:************]:40525} 80 no rules matched

2026/03/12 15:55:29 [RATELIMIT] format("%s: %s %d %s\n%s")

2026/03/12 15:55:46 [RATELIMIT] format("%s: %s %d %s\n%s") (2 dropped)

2026/03/12 15:56:29 magicsock: disco: node [ktM4N] d:a************* now using [2a00:*******]:41651 mtu=1360 tx=707524ee4b30
 by HarryP: Post bearbeitet und sensible Daten anonymisiert