Deine Lösung ist eigentlich recht simpel: MyFRITZ! aktivieren (kostet nix, ist eh schon in deiner Fritzbox dabei), dann unter Freigaben einen WireGuard-VPN-Zugang einrichten. Die Box merkt sich das dann quasi selbst im Hintergrund und man muss an der Verbindung nichts mehr ändern, auch wenn sich die IP mal ändert.
Tailscale funktioniert bei mir recht problemlos.
VPN-Tunnel zur Fritzbox gingen auch “on-top” sind aber nicht immer eine Lösung.
Insbesondere je nach Betriebssystem IOS/Android der Companion-App in Kombi mit An-/Abwesenheitsensoren und deren Automationen gibt’s Probleme. Dann sind Zertifikate für https erforderlich etc.
Es war hier nicht die Fragestellung…
Ich denke es geht hier nicht um den “normalen” VPN, sondern den funnel mode bei Tailscale. Der in letzter Zeit viel durch Youtuber, ua auch Simon gehyped wurde, keine Ahnung warum.
Dabei bekommt man eine externe URL, auf die jeder kann, der sie weiß und alle Verbindungen laufen über die Tailscale Server. Also etwas anders und unsicherer, als eine direkte VPN Verbindung, wie es die Fritzbox macht.
Bei uns läuft auch alles externe über Wireguard. War so easy einzurichten. Keine Probleme mit verschiedenen OS, Sensoren oder Automationen. So haben wir alles mögliche wie Adguard Home, Immich usw auch außerhalb des Heim Netz sicher zur Verfügung.
Erstmal danke für die Hinweise. Da ich keine Fritzbox habe, kann ich mit dem Script nichts anfangen.
Aber es geht aus meiner Sicht auch einfacher.
Der Zeitpunkt für den Reconnect und Bezug einer neuen IP ist bei 95% der Anbieter = 24h.
Somit würde ich erst mal dafür sorgen, dass der Reconnect in einer “toten Zeit” liegt - in meinem Fall passiert das um 04:00 Uhr.
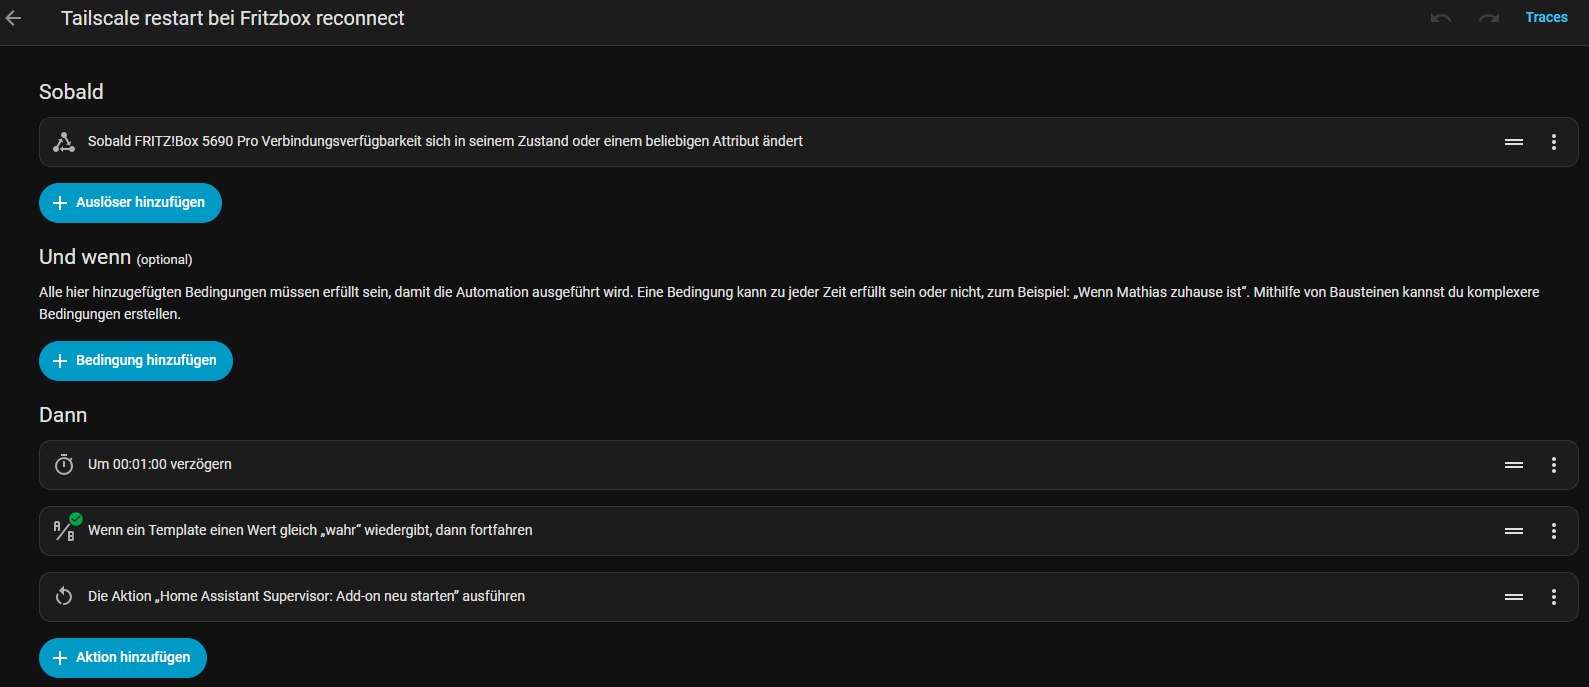
Danach einfach eine HA-Automation anlegen, die täglich um 04:15 Uhr die App “Tailscale” neustartet.
Werde das die Tage mal beobachten - sollte aber das Problem lösen.
P.S Achtung. Bei einem Stromausfall o.ä. ändert sich natürlich die Reconnect Zeit.
Da @simon42 ja eigentlich auch ein Unifi-Netzwerk hat, wäre es natürlich herausragend, wenn er eine “Trigger” Lösung hätte, wie mit der Fritte.
Denn die UDM weiß natürlich am besten, wann sie eine neue IP bekommen hat.
Damit wäre man sicherer unterwegs - auch wenn die zeitliche Steuerung vermutlich in 95% der Fälle sauber funktioniert
da ich auch von dem Problem betroffen bin lese ich hier schon eine Weile mit in der Hoffnung, dass es vielleicht eine Aktualisierung gibt, die das Problem automatisch in/mit der App löst.
Bisher scheute ich mich vor dem Automatisierungs-Script. Ich gehe, immer wenn ich den Zugang benötige, über mein Handy, mittels WireGuard, auf meinen HA und löse den Neustart damit aus.
Es dauert dann einen Moment und ich habe wieder Zugriff von meinem PC.
Ich weiß, dass es OT ist, aber an die Leute hier, die meinen man kann das alles über eine VPN-Verbindung lösen, es gibt Rechner auf denen sind WireGuard und andere VPN Verbindungen einfach blockiert / gesperrt. Mit Tailscale funktioniert das auf diesen Rechnern.
Ich würde es auch schön finden wenn @simon42 in seinem Blog “Home Assistant Fernzugriff einrichten mit gratis HTTPS Zertifikat” in den FAQ, zu diesem Thema hier, sich nicht nur auf das “Disable Key Expiry” beschränkt, sondern auch erwähnen würde, dass es auch das Problem mit der externen IP und dem täglichen Neustart von Tailscale gibt.
Leidgeplagt schließe ich mich mal diesem Thread an.
Ich komme nicht mehr via Tailscale auf mein HA. Da es mal funktioniert hat, denke ich die Einstellungen passen. Auf der Tailscale Seite steht mein System als “Connected”. Ein Neustart der Tailscale App in HA bringt keine Lösung. Wie sieht denn jetzt die weitere Fehlesuche aus. Bin jetzt nicht der Crack. Hilft die Protokolldatei?
Danke.
PS: Jetzt geht es auf einmal wieder. Ich habe jetzt als erste Maßnahme eine Automation eingerichtet, die Tailscale jede Nacht um 3:00 neustartet. Ich werde mal beobachten wie zuverläsig das funktioniert.
Auch bei mir das Problem bei Tailscale über Funnel. Die Automation hat leider nichts geändert und auch in den logs finde ich nichts. Das einzige was zu helfen scheint ist die Automation die um eine bestimmte Uhrzeit die App von Tailscale neu startet aber da ich zu verschiedenen Zeiten ausfälle habe, bringt mir das auch wenig. Es kann ja nicht die Lösung sein einmal die Stunde die Tailscale App neu zu starten oder?
Tja das Problem ist, massig Youtuber hypen irgendwas, um Reichweite zu generieren ohne danach weiter darauf einzugehen und alle User springen auf den Zug auf und wechseln dann. Weil die haben ja gesagt, das ist das Beste und du musst, sonst…
Soweit ich das verstanden habe, ist das ein Bug in Tailscale selbst und bisher noch nicht offiziell zufrieden stellend behoben.