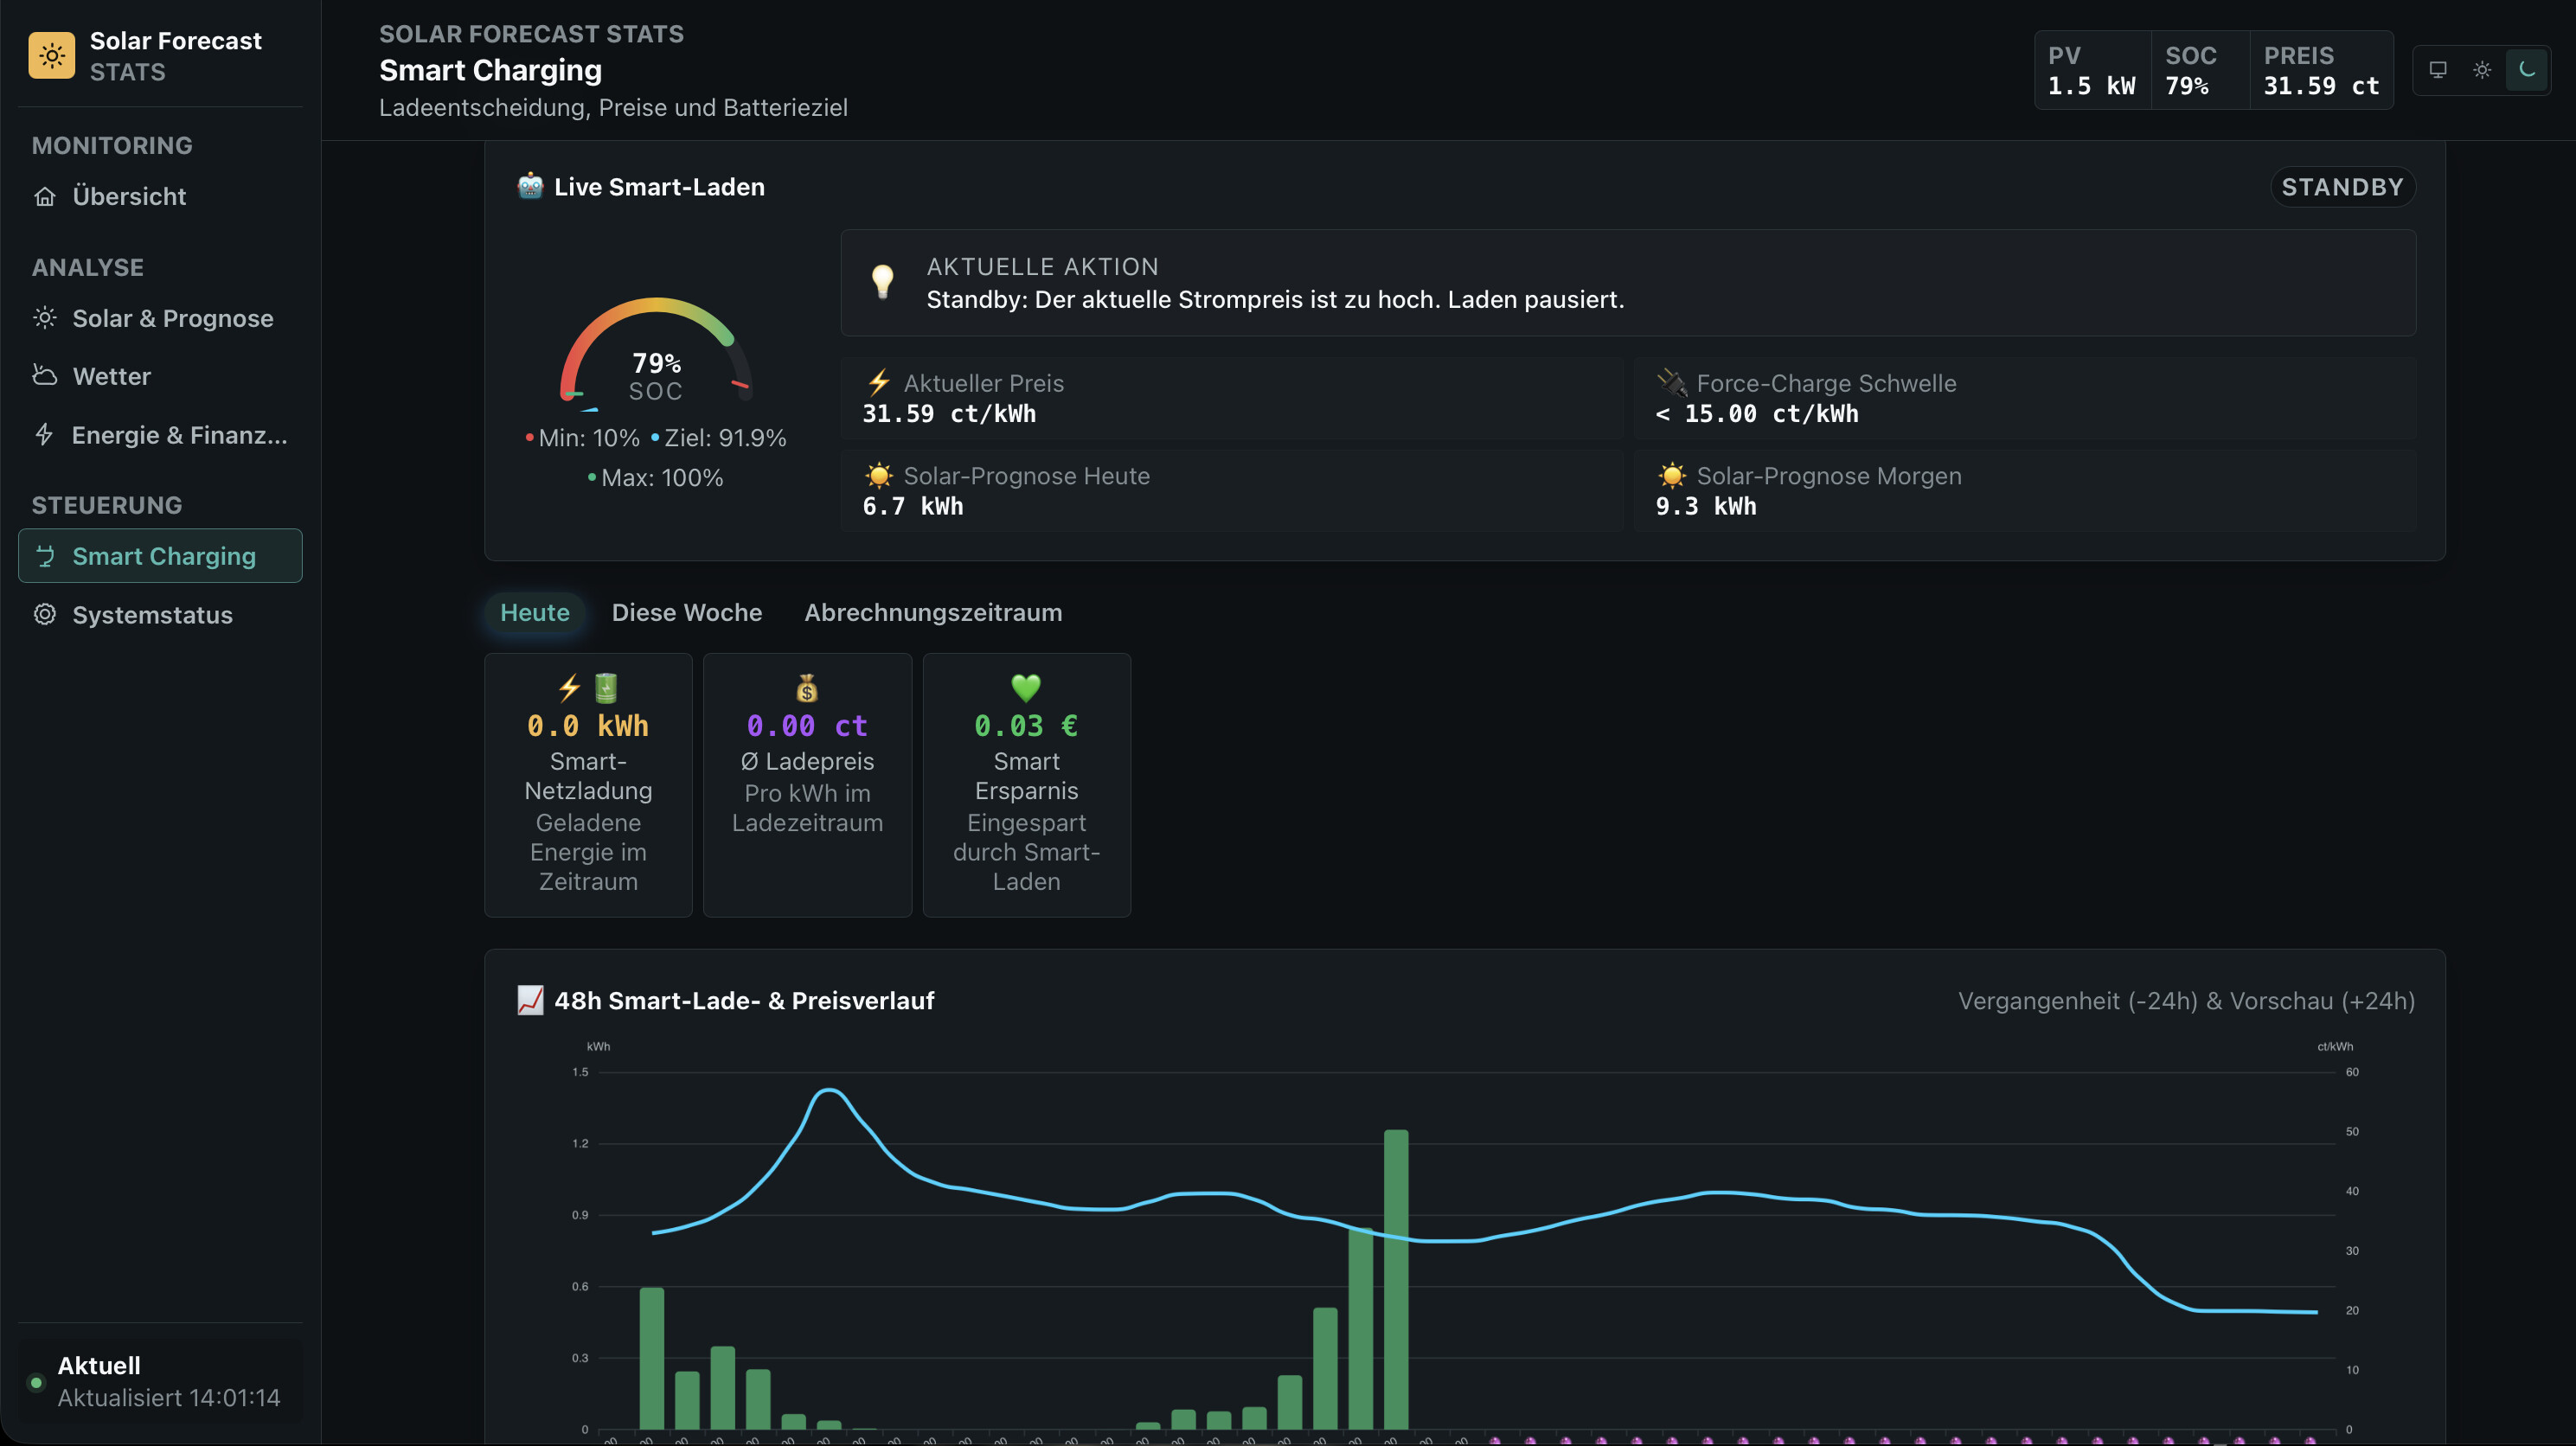
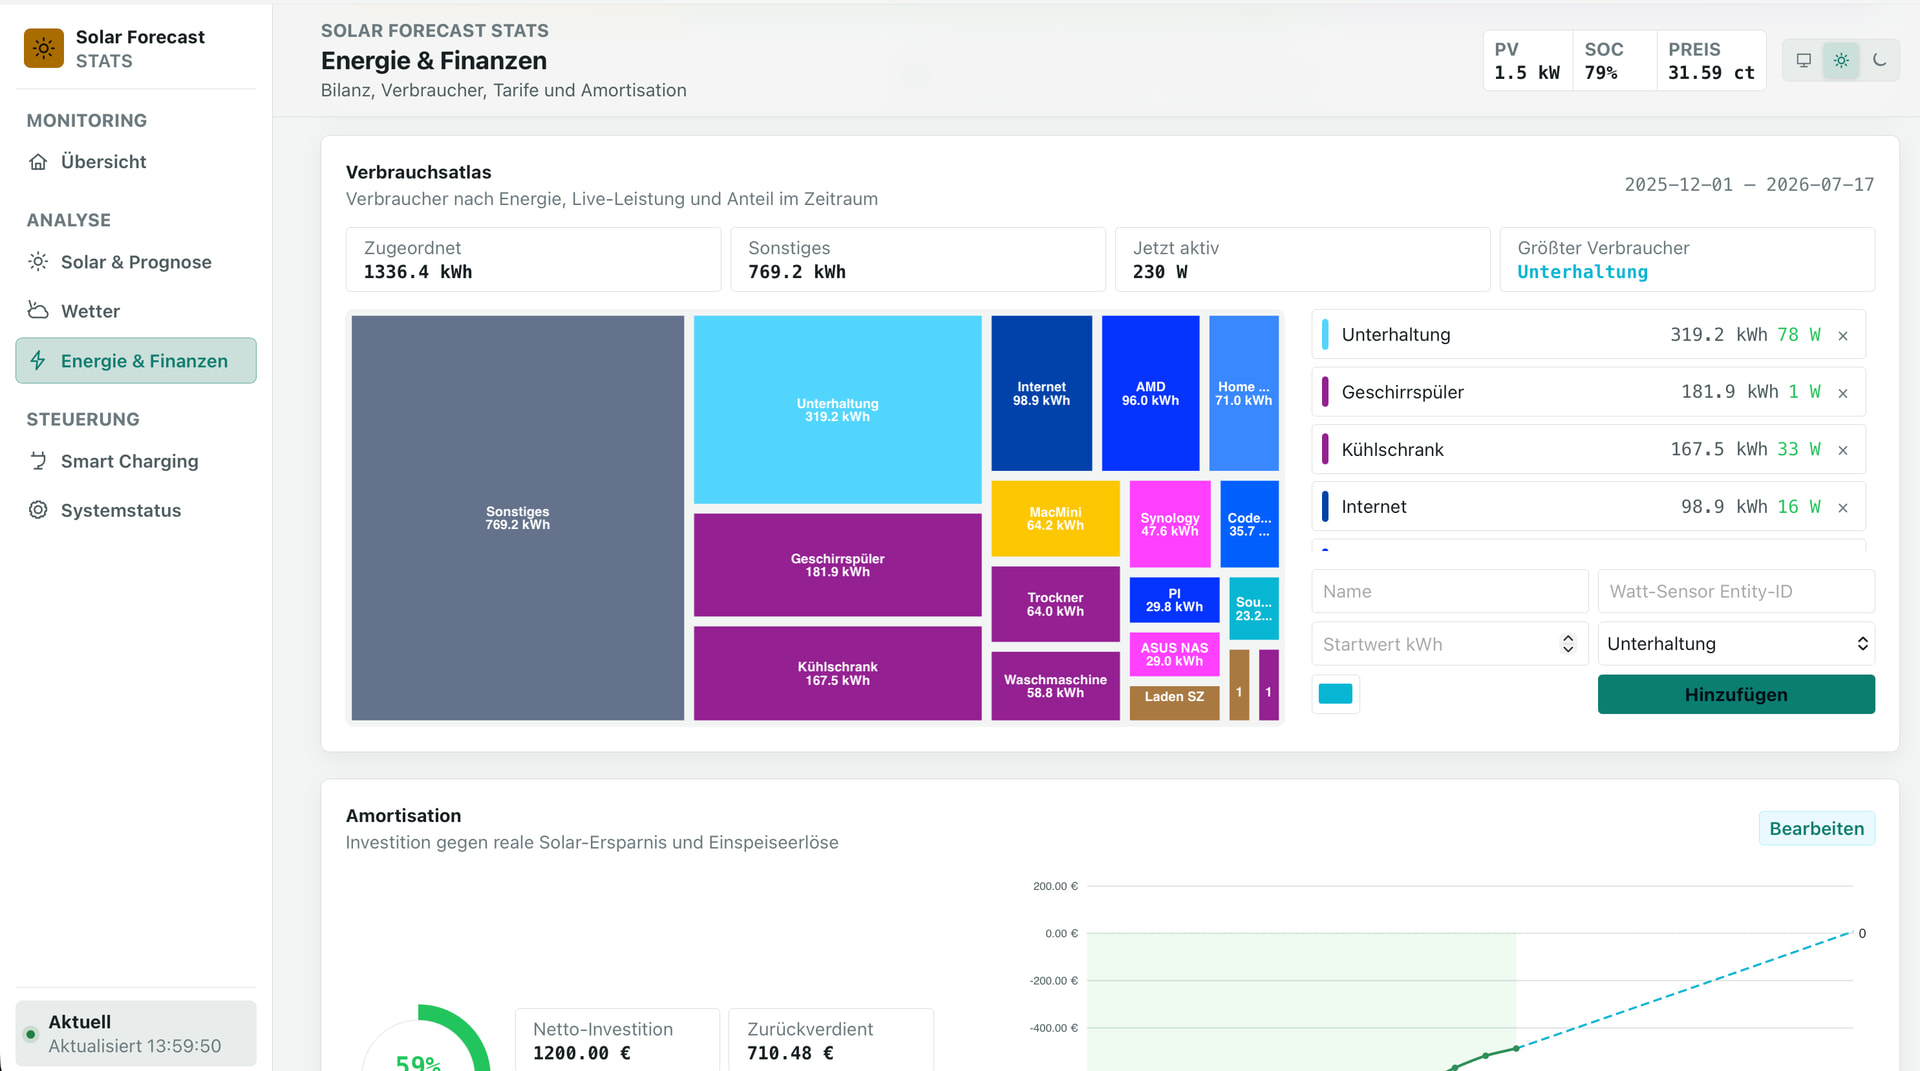
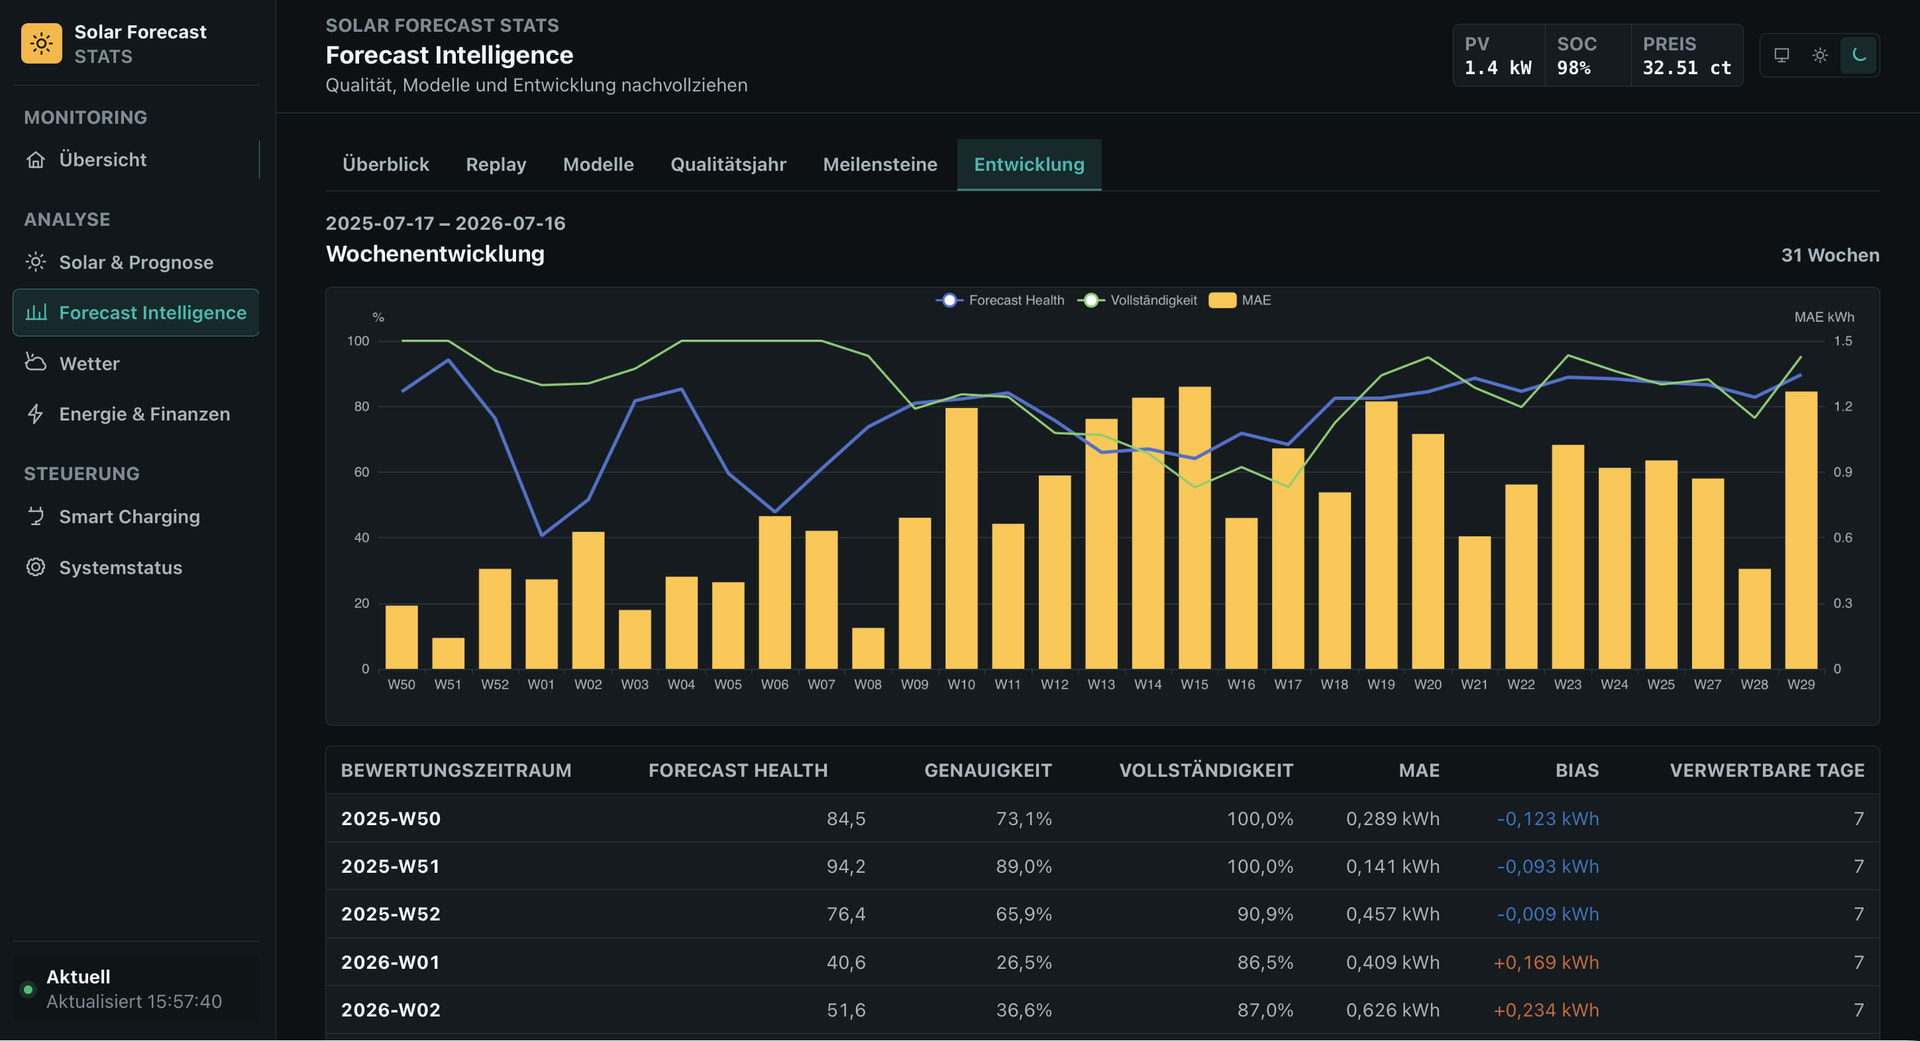
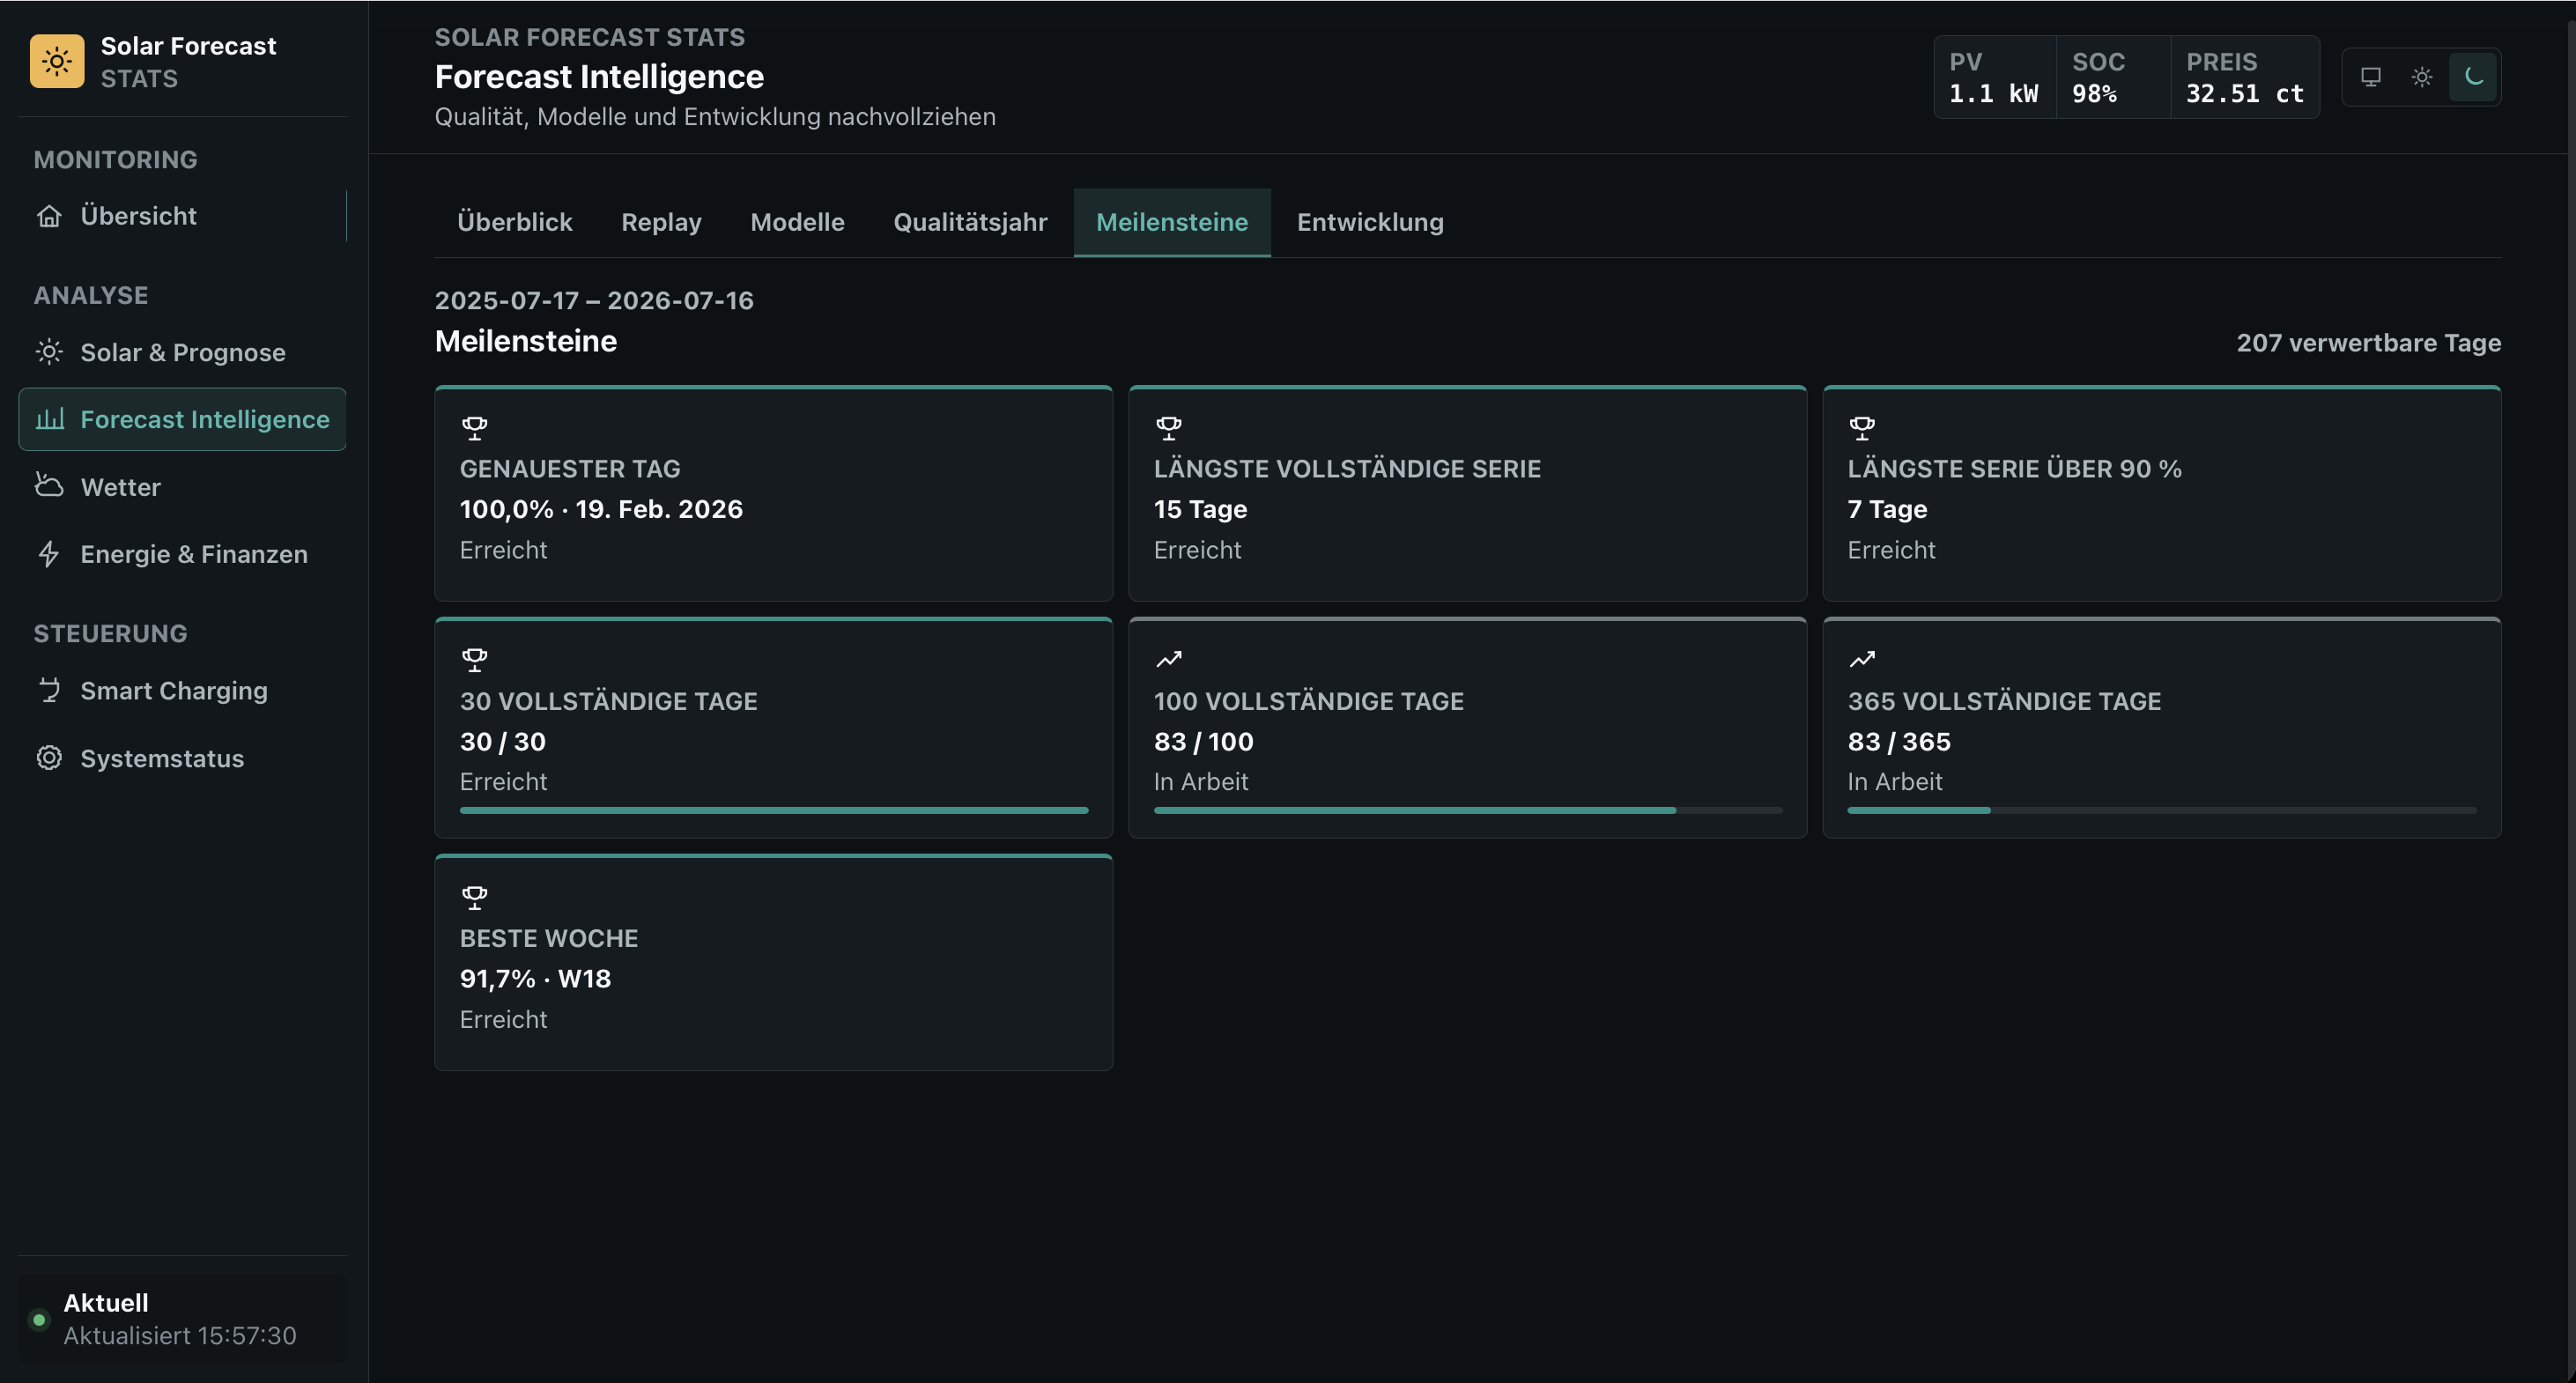
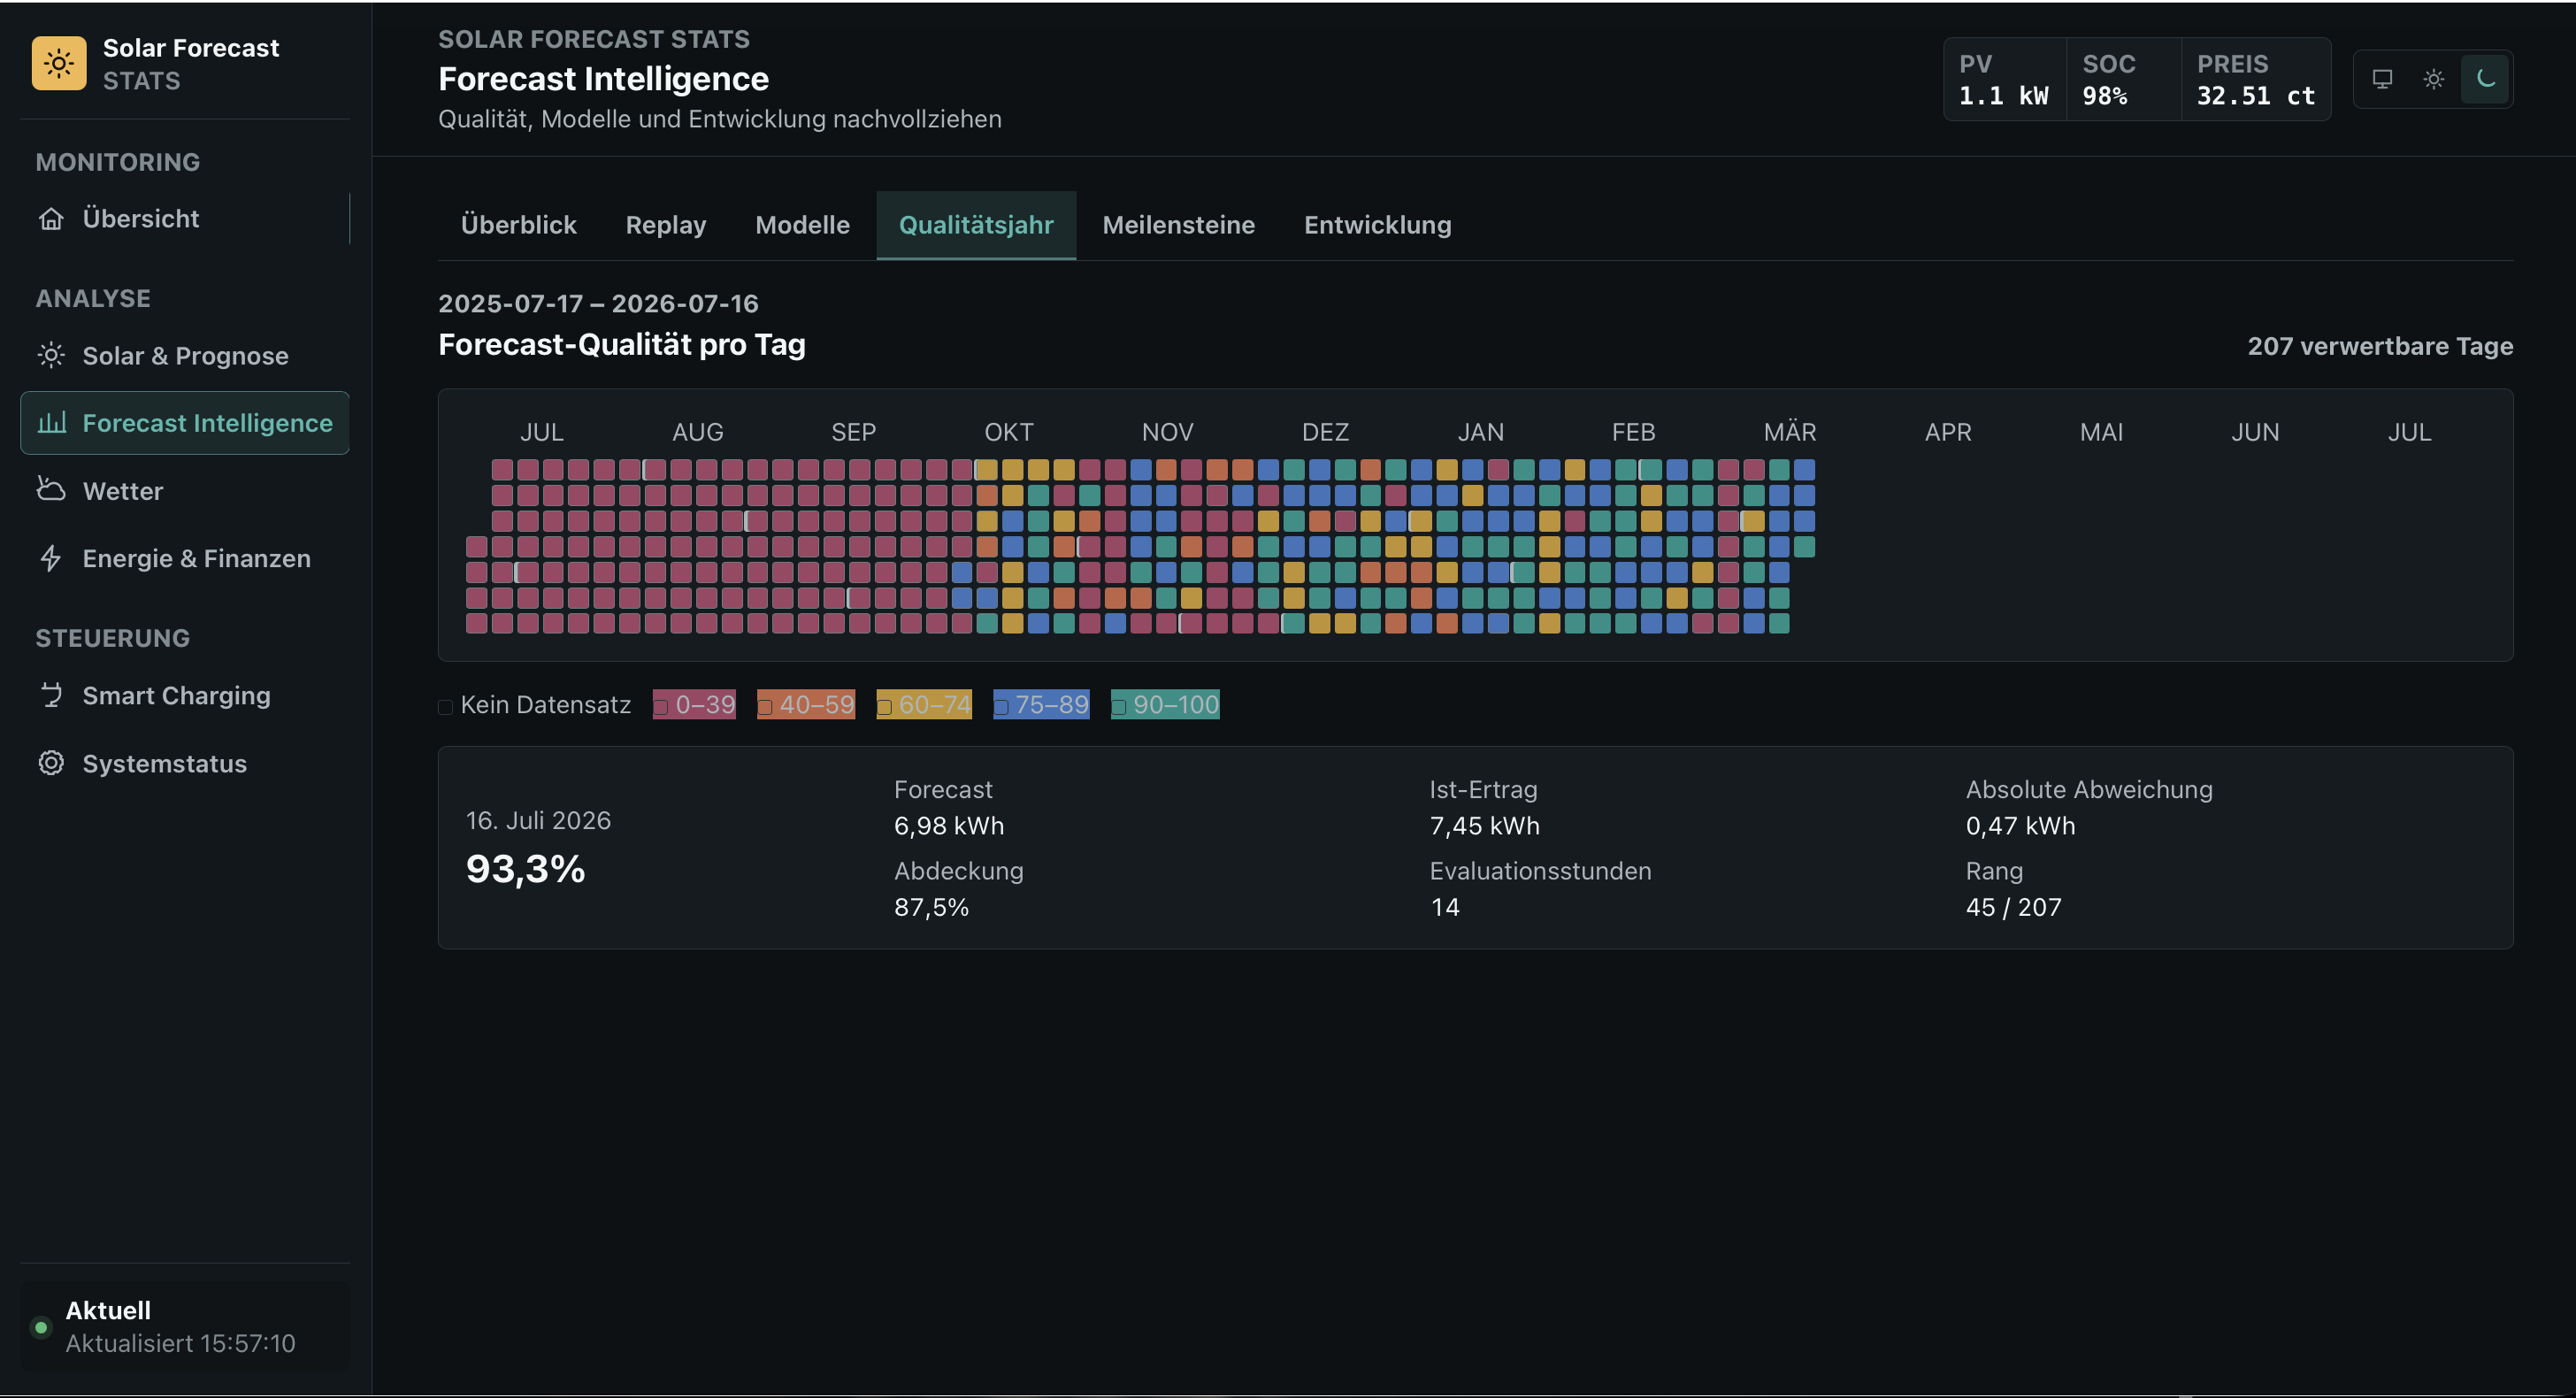
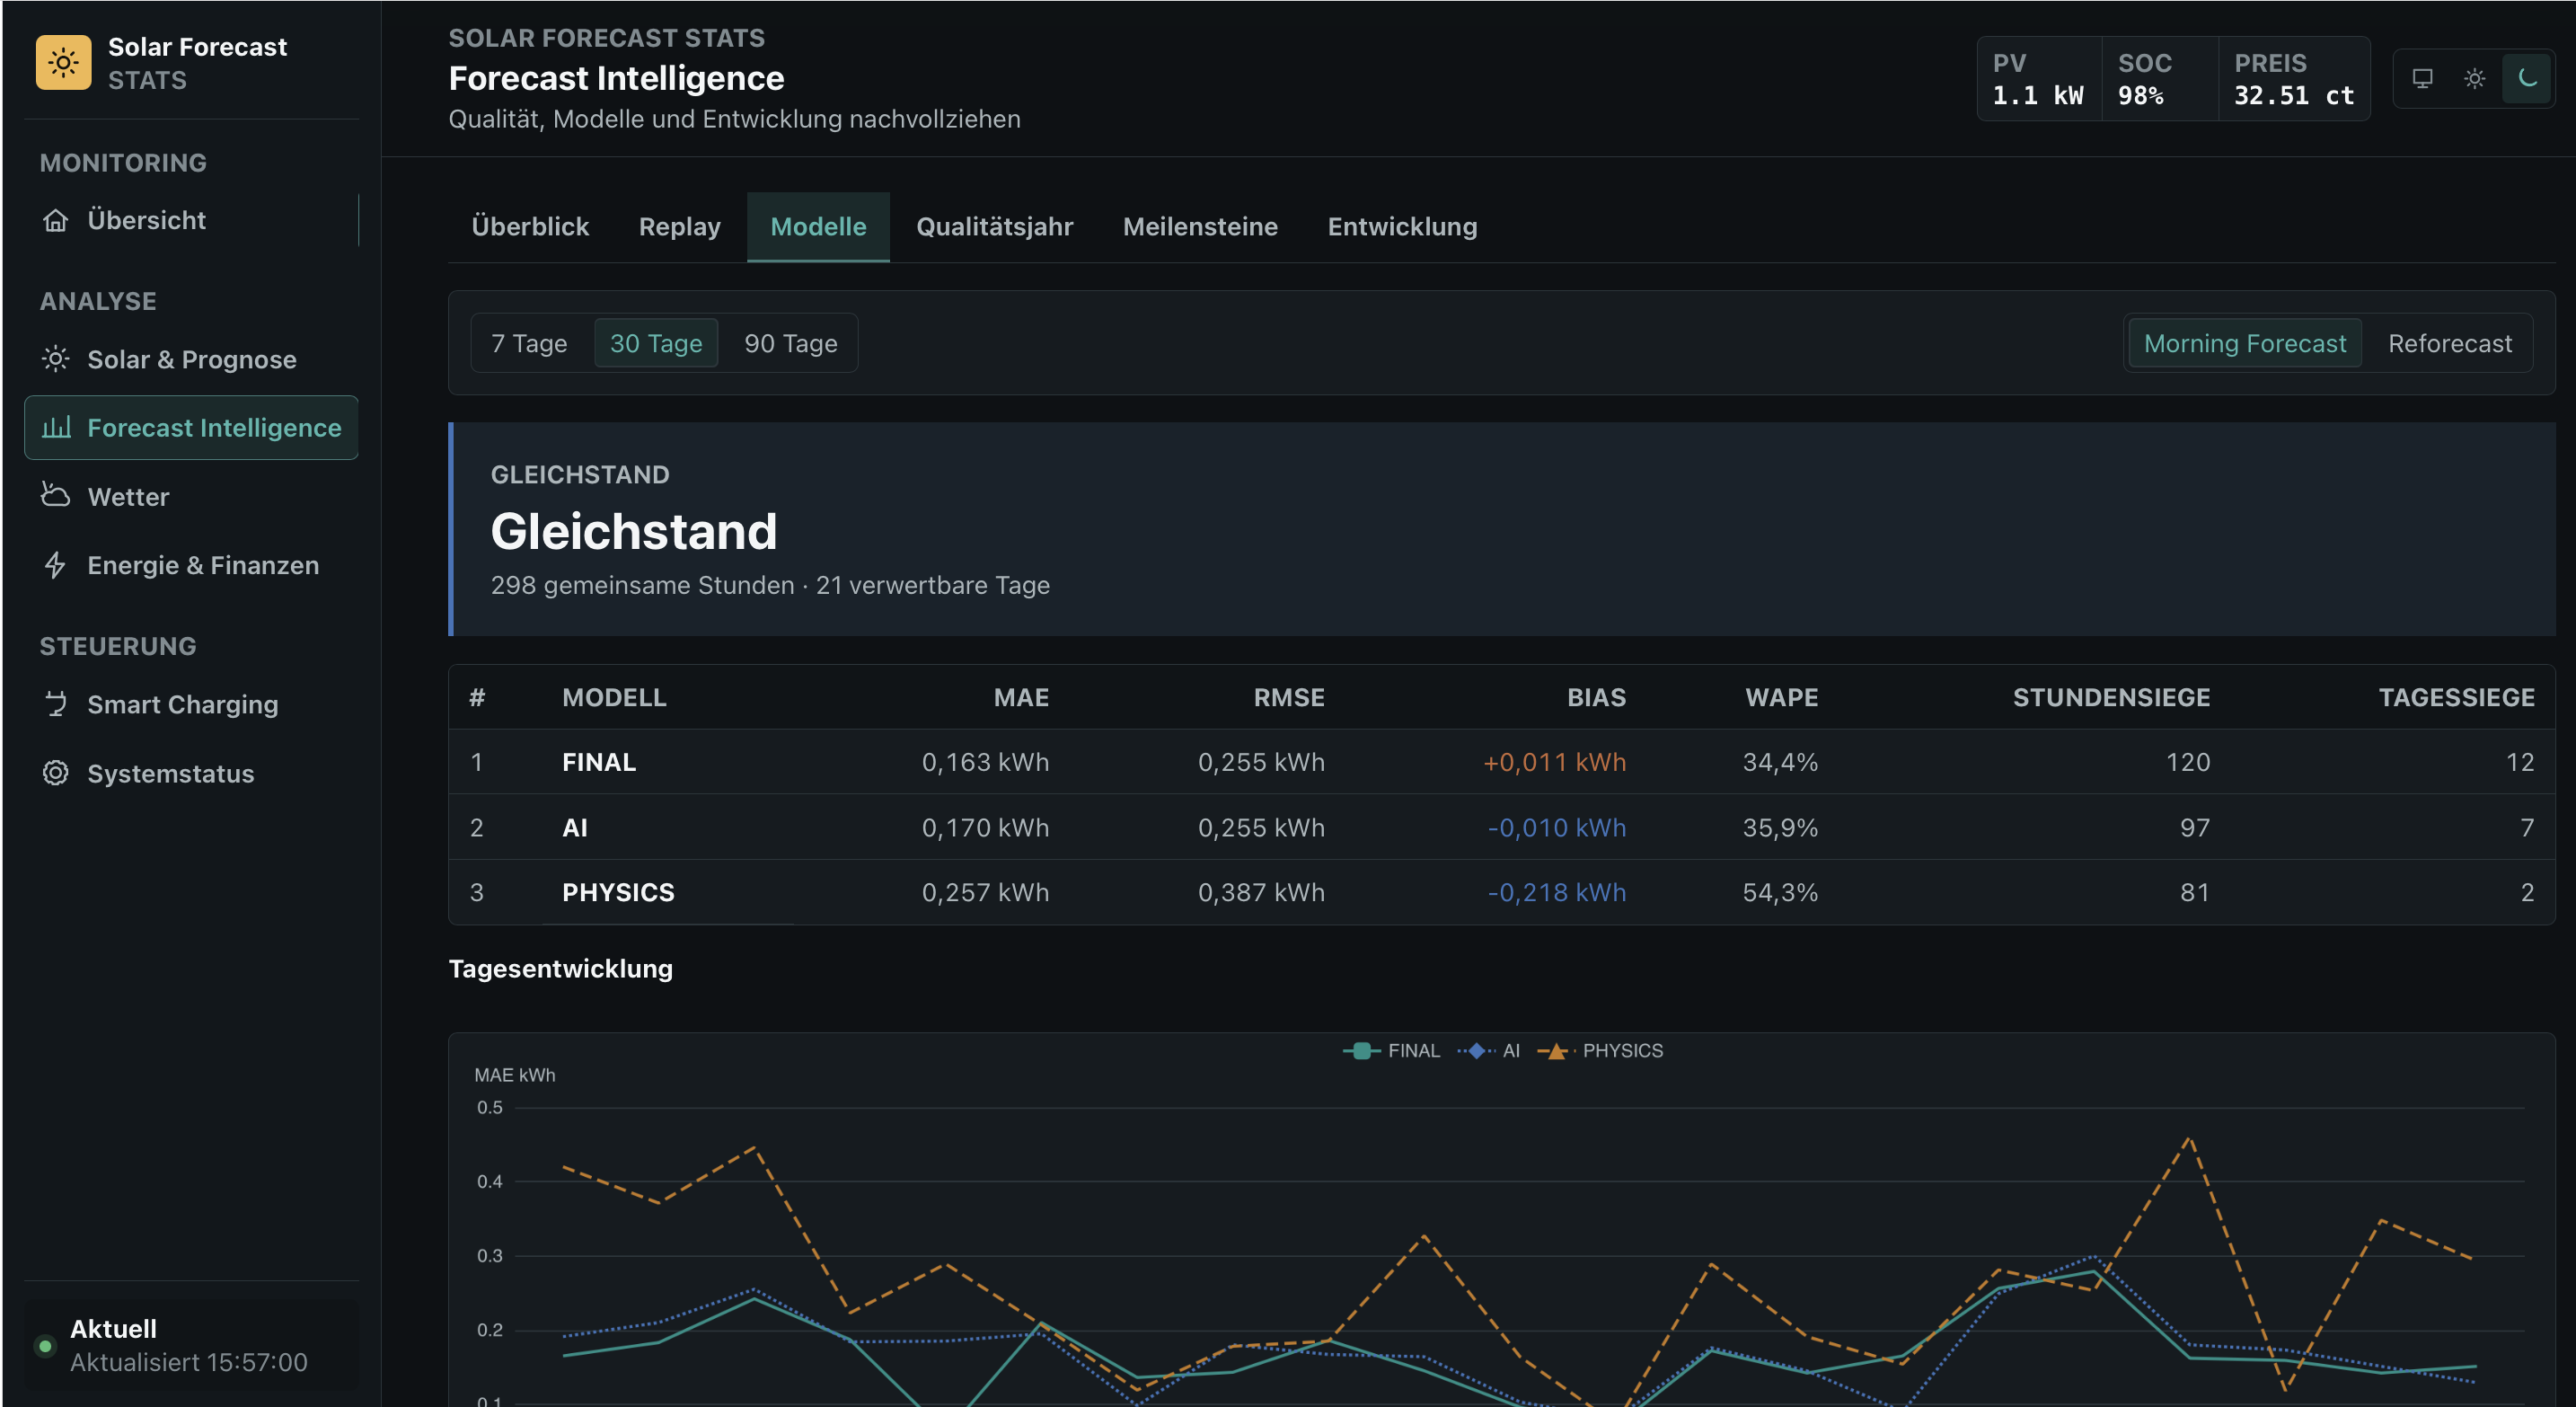
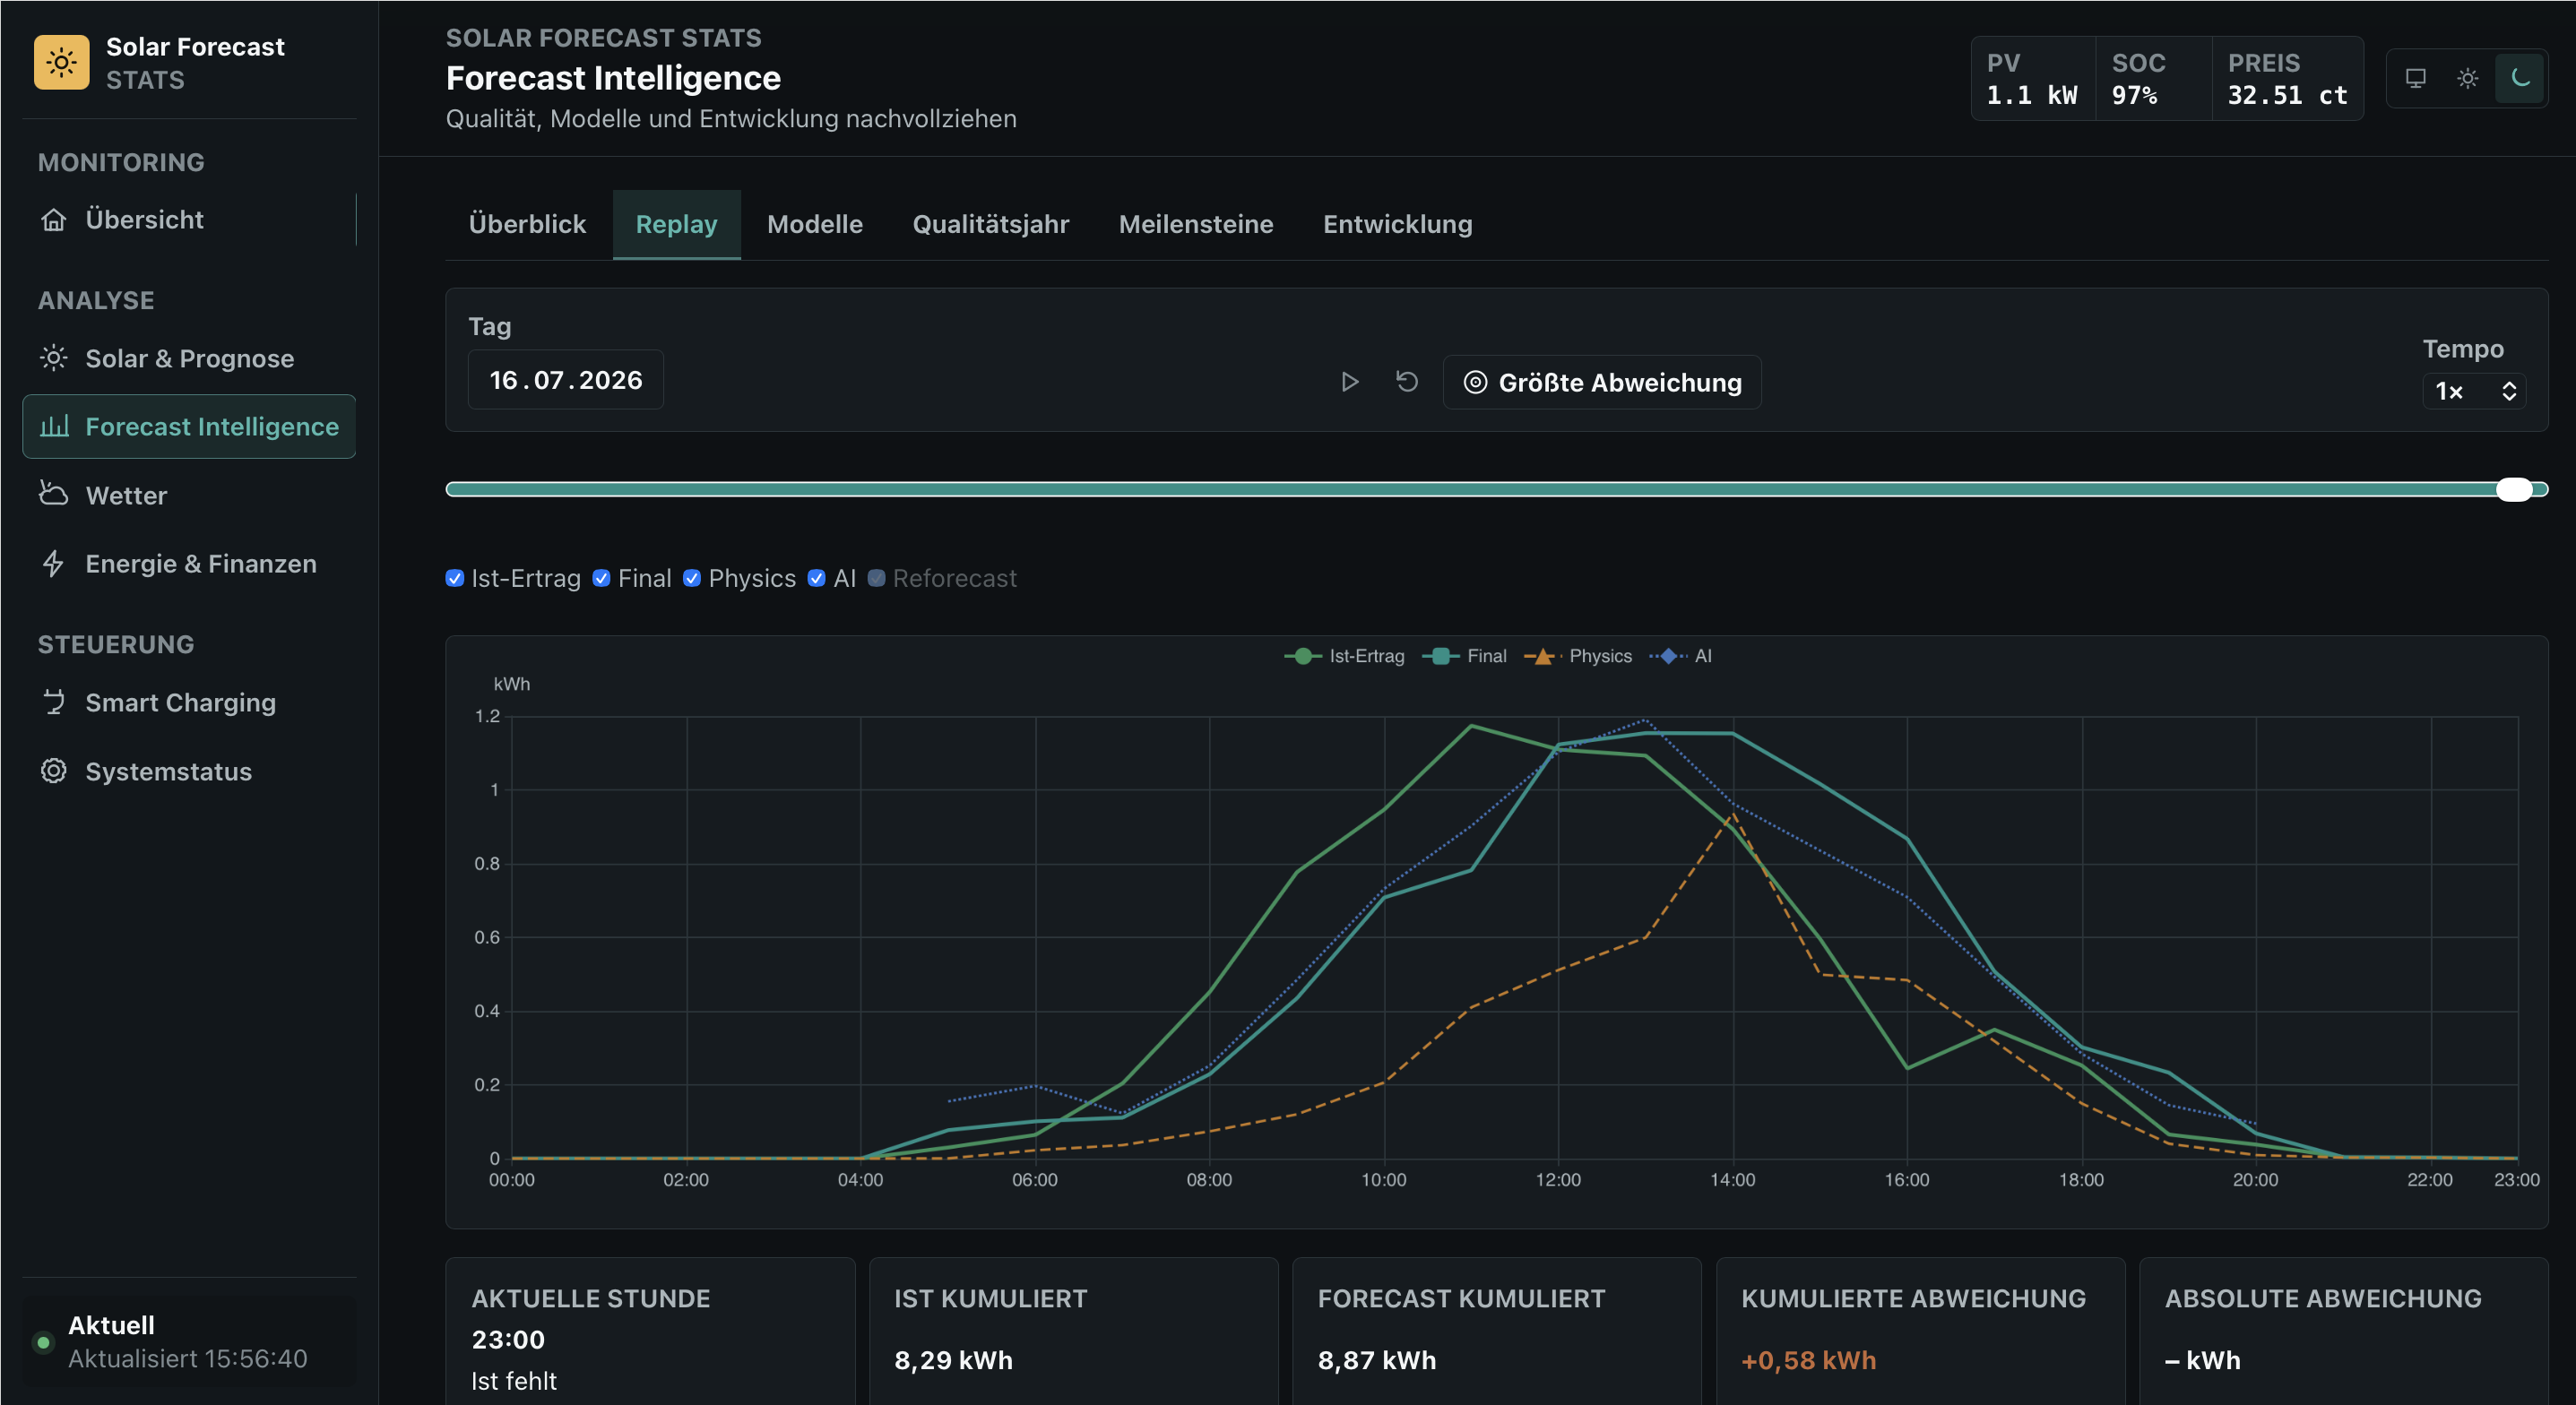
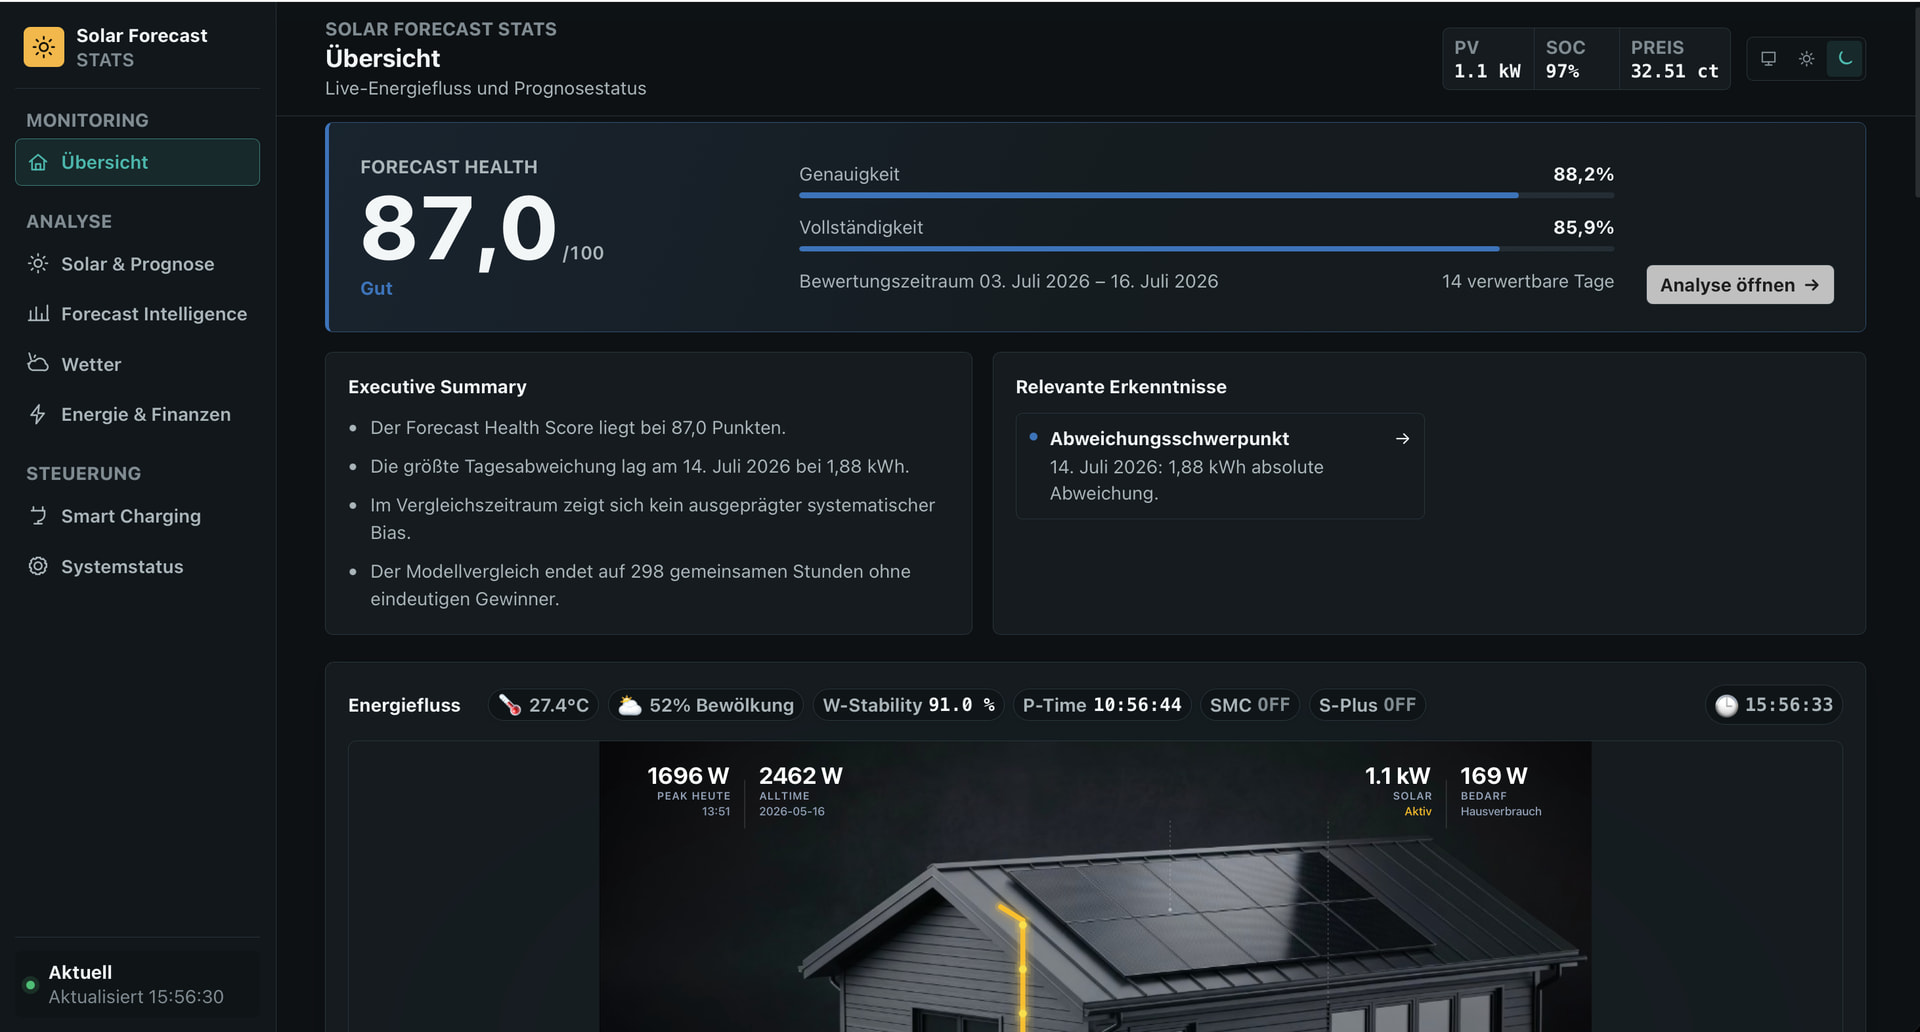
NEU: SFML // STATS als eigene Website ausserhalb von HA

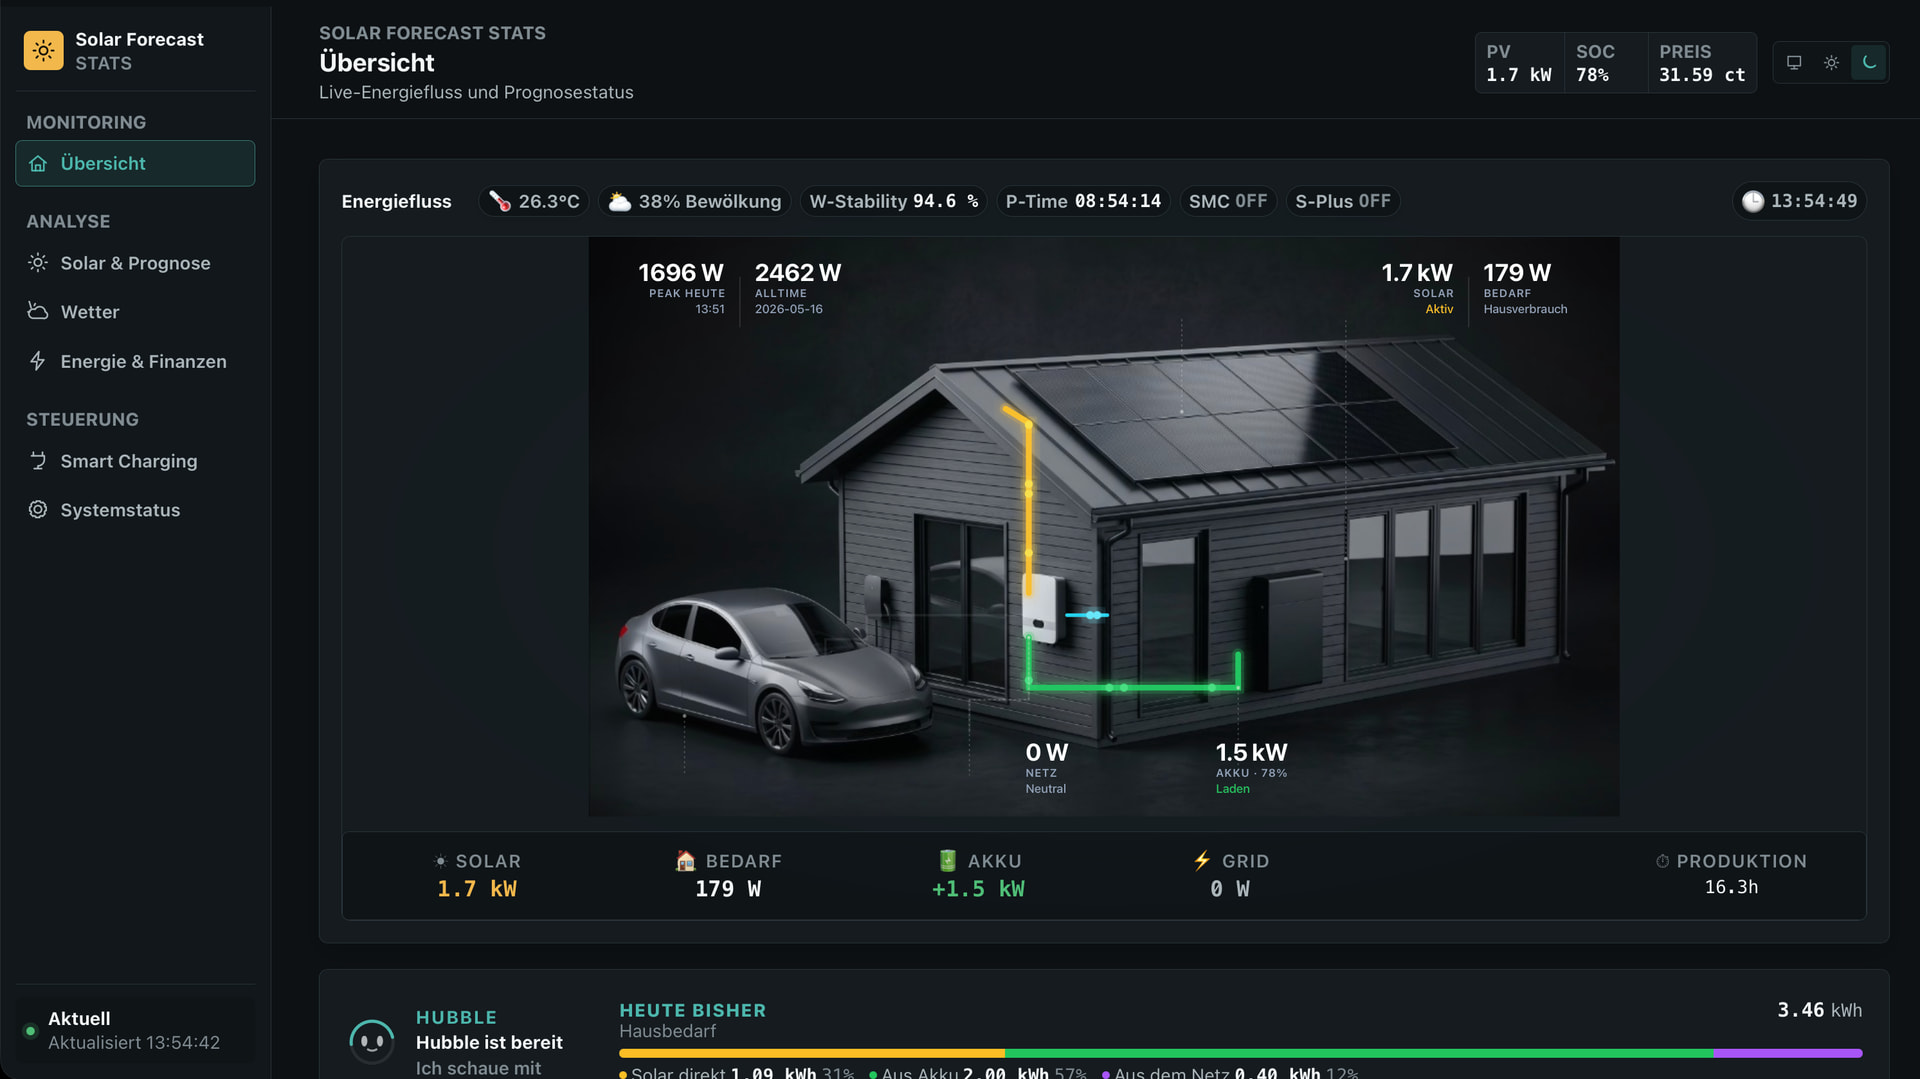
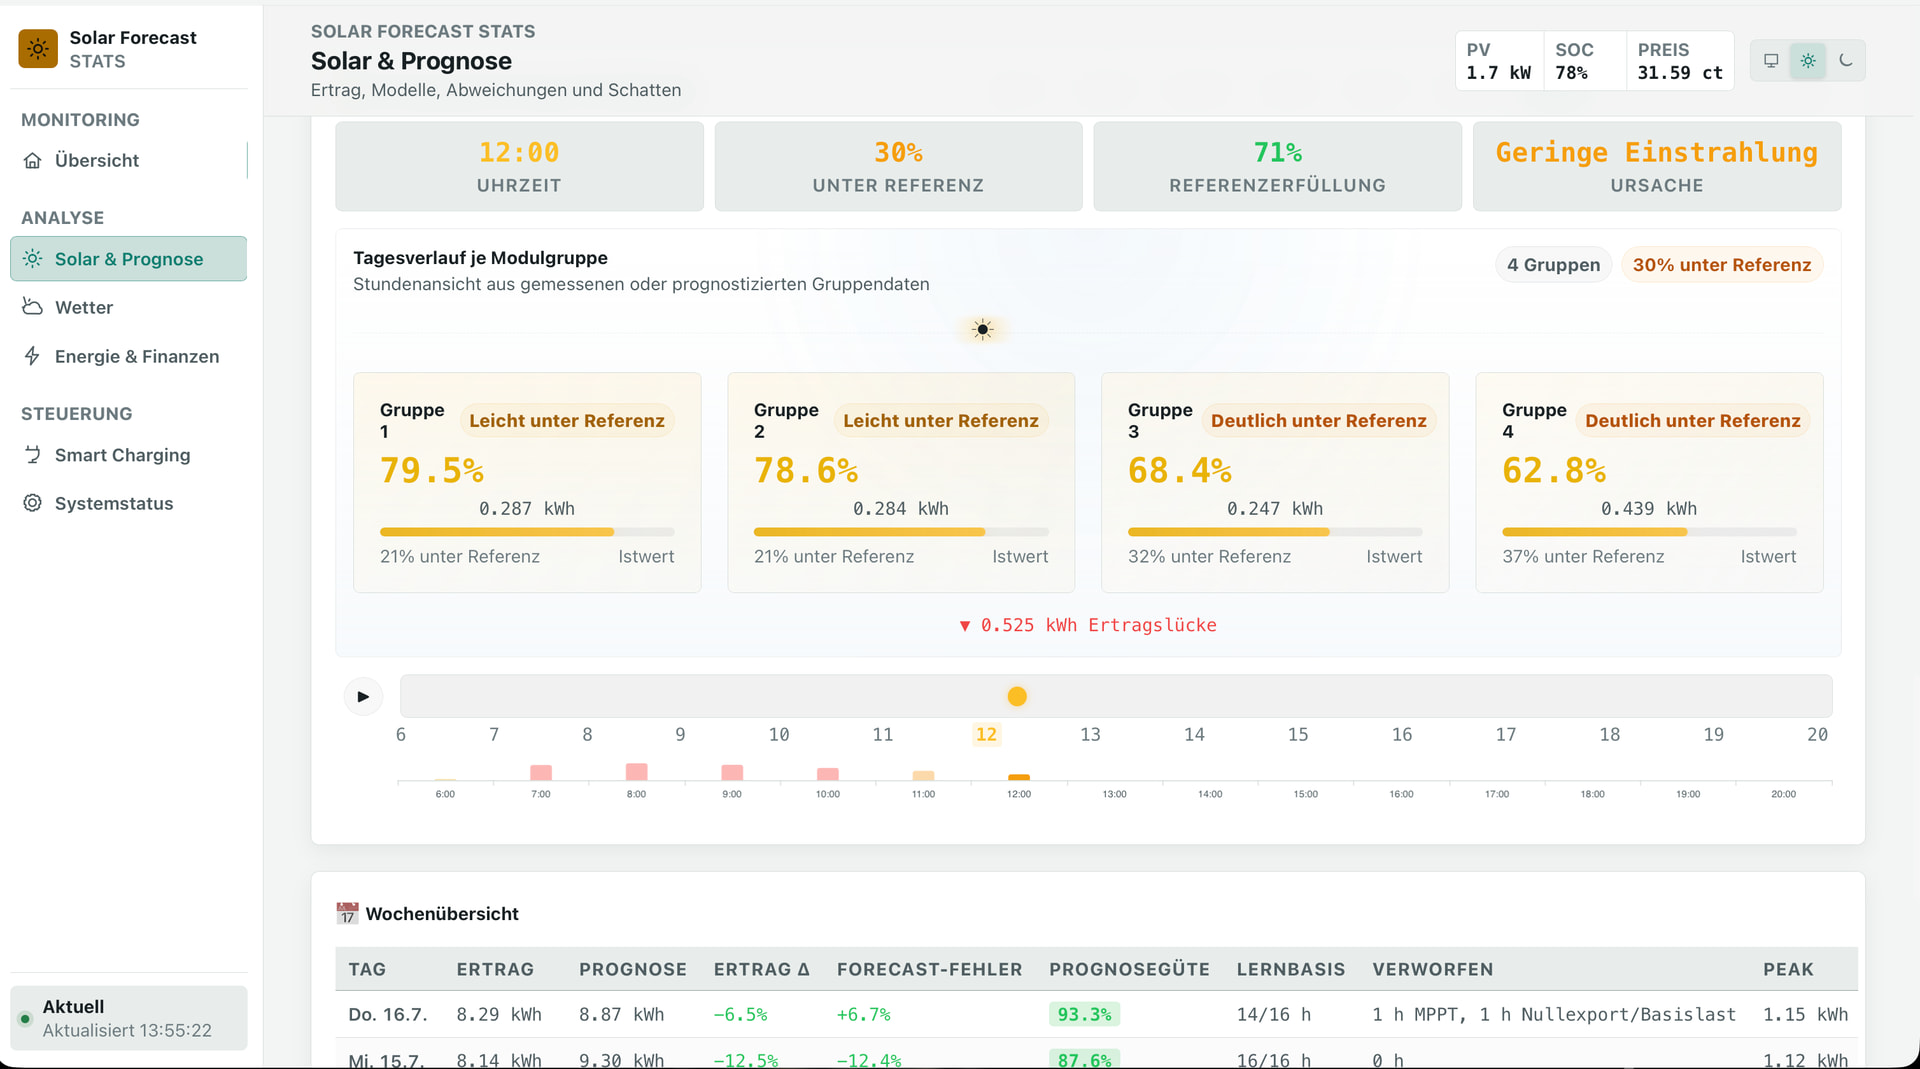
Immer mehr Nutzer binden STATS auf Tablets, Rechnern, Übersichten direkt ein, rufen sie direkt im Browser auf, ohne Home Assistant.

Für diesen Zweck gibt es eine neue und tolle Option, inklusive einer eigenen Navigation auf der linken Seite.

oder “hell”

Alle Funktionen sind verfügbar!


Die Funktion wird über das Config-Menü aktiviert und kommt mit dem kommenden Update..

Damit einher gehen auch Möglichkeiten.. die so bisher nicht machbar waren… ein kleiner Vorgeschmack:


ES WIRD WILD…

Tja Spatzl, @Tom-HA , da hast Du den Vogel ja wohl sowas von total abgeschossen! Das ist ja total überwältigend! Herzlichen Dank für dieses Meisterwerk!

Blöde Frage wie ist der Aufruf (url) der Seite? Außerhalb HA :grimacing:

Bin ich auch sehr dran interessiert.

http://Eure-HA-IP:8123/api/sfml_stats/dashboard

Leider ist in SFML irgend eine Prüfung, die verhindert, dass man die Seite über einen Reverse Proxy aufruft. Ich hab HA über NginX Proxy Manager verfügbar gemacht. Wenn ich an die URL den Pfad /api/sfml_stats/dashboard hänge, kommt 403 - Access Denied, SFML Stats is only accessible from the local network.

Datenschutz - geht nur über Nabu-Casa.

Ich glaube nicht, dass Du hier ne Anleitung bekommst.

In den Beschreibungen der Releases steht immer wieder, dass @Tom-HA sich absolut an die Restriktionen von HA hält. Absolut lokal!

Was ihr per PN macht …

Ja, verstehe ich. Ich denke nur - kann es aber mangels verfügbarem Code nicht prüfen - dass SFML-Stats die HA-eigene Authentifizierung nicht einbindet, sondern starr die IP abfragt. Ich glaube, sowas geht über @BearerToken oder async_get_userund dann läuft das auch abgesichert über HA, obwohl man eine FQDN über einen Reverse Proxy nutzt.

Es klappt ja leider auch nicht, das Dashboard in ein HA-Dashboard einzubinden, wenn man über einen Reverse Proxy (trusted in HA) mit Zertifikat über https auf HA zugreift, weil der eingebettete iFrame für das STATS-Dashboard nur http ist, da mault der Browser und zeigt nix an.

habe hier auch schon einiges versucht. Ich verbinde mich auf meinem HA von aussen auch über einen reverse Proxy mit mTLS Zertifikat, leider funktioniert hier auch die Webseite von SMFL nicht. Lediglich mit einem VPN klappt es, möchte ich aber so nicht, da mir zu umständlich. Müssen wir wohl mit leben.

VPN - also WireGuard - habe ich sowieso in der Regel an, um den Werbefilter auch unterwegs zu nutzen. Aber das Problem ist eher, dass man die URL mit FQGN wie homeassistant.meinedomain.de ja nur einmal als Lesezeichen angeben will und nicht nochmal die IP extra. Und selbst wenn man zuhause ist und die FQDN aufruft, sich also nur im privaten IP-Bereich bewegt, klappt das nicht.

und @Orti72
Die Veteranen wissen, was jetzt kommt… :slight_smile:
Leider müssen wir damit leben und es ist auch gut so! Ich verfüge weder über die finanziellen Mittel noch über die Bereitschaft, einer entsprechenden Abmahnung oder Anzeige entgegenzutreten.

Hintergrund
Bereits im ersten Beta-Thread hat jemand genau damit gedroht, falls ich die von Home Assistant vorgesehenen Sicherheitsmechanismen umgehe. Daraufhin entbrannte eine intensive Diskussion darüber, ob die Verantwortung für ein falsch exponiertes LAN bzw. Home Assistant nicht allein beim jeweiligen Nutzer liege. So einfach ist es jedoch nicht: Als Entwickler bin ich verpflichtet, im Code sicherzustellen, dass zentrale Sicherheitssperren nicht umgangen werden können.

Es gibt einfach zu viele Nutzer – wir haben sie früher „Spielkinder“ genannt –, die YouTube-Anleitungen blind folgen, ohne zu verstehen, was sie tun. Oder, wie Roberto treffend formuliert hat:
„Wo ein Knopf ist – selbst wenn davor eine Warnung steht – steht jeden Morgen jemand auf, der draufdrückt.“

Diese Androhung hat zu einer klaren und verbindlichen Regel geführt:

  1. Wer hier im Forum öffentlich einen Hack oder Workaround veröffentlicht, mit dem zentrale Sicherheitsmechanismen von SFML umgangen werden können, wird umgehend aufgefordert, diesen Beitrag zu löschen.
    Die erfahrenen Mitglieder achten sehr genau darauf und sprechen den Nutzer direkt an. Reagiert er nicht, werden die Admins informiert – mit den entsprechenden Konsequenzen.

  2. Diese Regel dient dem Schutz von Anfängern, Uninformierten und „Spielkindern“. Sie sollen nicht aus Unwissenheit ein Einfallstor zu ihrem Home Assistant öffnen und sensible Daten exponieren.
    SFML ist hier besonders kritisch, da die Integration Verbrauchsdaten und den Standort kennt. Deshalb gibt es keine Kompromisse und klare Regeln:
    Wer sich mit Netzwerktechnik, OSI-Layern, VPN usw. auskennt, weiß in der Regel, was er tut – und genau solche Anleitungen gehören nicht öffentlich in dieses Forum.

  3. Es geht auch um die Sicherheit von Simon und dem gesamten Team. Anleitungen, wie man bewusste und zentrale Sicherheitsmechanismen umgeht – insbesondere wenn sensible Daten betroffen sind –, haben hier keinen Platz. An dieser Stelle auch noch eimal der klare Hinweis:
    Simon oder das Team vom Forum haben NICHTS mit SFML zu tun. Simon war nur so freundlich - vielen Dank - hier einen Platz zu schaffen. Er ist weder an der Entwicklung, noch irgendetwas involviert.
    Das wurde auch genauso zwischen Ihm und mir abgesprochen. - Ich weiß nicht einmal ob er SFML überhaupt selber nutzt :slight_smile: Vor diesem Hintergrund hat es auch etwas mit Respekt zu tun, ihn nicht in Gefahr zu bringen, wissentlich oder unwissentlich. und Anleitungen zum Umgehen der Sperren in SFML und STATS gehören definitiv zu der Kategorie. Wir sind hier alle Gäste.. die ein Hobby vereint und er gibt uns die Möglichkeit uns auszutauschen!

Randnotiz: Als der erste Thread dermaßen explodiert ist, haben sich zahlreiche Nutzer zusammengetan und wir haben via Teams besprochen, wie man es besser organisieren kann - so das man schneller findet was einen interessiert. Unseren gemeinsamen Vorschlag habe ich dann mit Simon besprochen und er hat es umgesetzt. So ist es überhaupt Simon und den “alten Hasen” zu verdanken das es diese Struktur gibt und ich / wir alle die Infrastruktur von Simon nutzen dürfen. Als Gäste!

  1. Aus diesem Grund wurden aus SFML alle Schalter und Funktionen entfernt, die durch Unwissenheit Probleme verursachen können (beispielsweise die Importfunktion).

  2. Alle Services, die SFML anbietet, sind ausdrücklich als ausschließlich für Entwickler gekennzeichnet. Sie dürfen nur auf Testsystemen oder – in besonderen Fällen – auf meine ausdrückliche Anweisung hin ausgeführt werden. Der Grund: Viele dieser Services sind destruktiv und greifen direkt in die Home-Assistant-Datenbank ein. Ein Fehlgriff kann erheblichen Schaden anrichten.

Ich bin daher mehr als dankbar, dass diejenigen die es damals mitbekommen haben (vor etwa 6 Monaten) den Ernst der Lage verstanden haben und hier gemeinsam dafür Sorge tragen diese Regeln freundlich, nett und aber mit Nachdruck umsetzen. Sie haben erlebt, wie das Projekt vor dem Aus stand und fast gestorben wäre. Ich rufe daher noch einmal und ausdrücklich jeden dazu auf der diesen Text ließt, oder sich noch erinnert / es mitbekommen hat.. entsprechende User NETT UND FREUNDLICH anzuschreiben und zu BITTEN den Beitrag zu sofort zu löschen .. oder mich zu informieren. → Ich wende mich dann an den Admin der das alles mitbekommen hat und weiß worum es geht und der hier einen tollen Job macht.. (Ich weiß das Du nicht genannt werden willst :slight_smile: )

Dieser Post ist auch keine Diskussionsgrundlage.. es wurde dazu schon so viel geschrieben und auch diskutiert.. um es mit Mark T zu sagen " die Regels sind die Räägehls"
Oh Gott, ich wollte keinesfalls derart eskalieren, und auffordern, Sicherheitssperren zu umgehen und irgend ein HA zu gefährden. Den ursprünglichen Thread habe ich in der Tat nicht gefunden/gelesen, sonst hätte ich gleich geschwiegen wie ein Grab.

Vielleicht wäre für nachfolgende Neueinsteiger der deutlich sichtbare Hinweis im Thread NEU: SFML // STATS als eigene Website ausserhalb von HA hilfreich, dass nur lokal aus dem eigenen Netz darauf zugegriffen werden kann. Nach der ersten 403-Meldung sucht man ansonsten erstmal lange, ob man nicht irgend etwas falsch konfiguriert hat, oder gar eine Einstellung übersehen. Es hat ja nur einen Tag gedauert, bis genau diese Frage gestellt wurde. Das erspart den Neulingen langes Probieren und Suchen und Dir das ewige Wiederholen der gleichen Leier, die ja anscheinend in der Vergangenheit schonmal diskutiert wurde.

@Orti72
Du hast recht.. und es ist ein guter Hinweis! Eskaliert hast Du überhaupt nichts, im Gegenteil es war gut und notwendig das noch einmal deutlich zu erklären und die Hintergründe zu benennen.
Es gibt hier mehrere “wichtige Posts” die leider immer wieder untergehen, ich weiß aber das einige von den alten Hasen und Mitwirkenden sich genau diese wichtigen Post speichern und bei Problemen auf genau dieser “Untergegangenen Post” dann als Erklärungen teilen um Hintergründe klar zu benennen. Ich glaube @Kaysen899 hat mittlerweile eine umfangreiche Sammlung für immer mal wieder aufkommende Fragen. Wie z.B. Drift-Monitor, externe Zugriff, Sensoren,.. :slight_smile:

Daher alles gut und danke noch einmal für den Hinweis!

Ich gebe jetzt auch mal meinen senf dazu. Verstehe die Diskus nicht.
Eine Locale VPN (Wireguard) mit einem DynDNS auf dem Router funktioniert doch super und nach meiner Meinung Sicher.
Da braucht man keinen Reverse Proxi usw.
Da ist nix umständlich oder kompiziert. @Orti72
Wireguard Ein und Arbeiten wir zuhause. Auch STATS ,Cockpit, SFML

Wireguard Switch AUS
Vertig!

Gruss

Sofern man vollen Zugriff auf das Device hat, ist ein VPN mit Sicherheit das Mittel der Wahl und auch keine allzu große Hürde.

Aber was, wenn man keinen VPN Client installieren kann bzw. darf? (Nur eine rhetorische Frage, bitte nicht als Aufruf verstehen)

Ich bin bei meinem Firmen-Laptop weder Admin noch dürfte ich aus Sicherheitsgründen einen VPN Client installieren. Das macht die Sache dann schon wieder schwieriger. Nicht unlösbar, aber zumindest aufwendiger.

Ja genau auf den Firmen NB gehört ein Privater VPN Client auch nicht drauf.
Dafür hat man aber sicher ein Handy.
Und in der Firma wird natürlich gearbeitet und nicht privates zeug … :grinning_face: :rofl: :joy:
Gruss

Hast ja Recht, aber auf dem Handy ist die Anzeige recht klein.

Und wenn ich unterwegs bin möchte ich gerne mal vom Hotel aus drauf schauen. Während der Arbeit wird natürlich nicht geguckt.:wink::joy:

@Wolfi1 Es tut mir leid, die Diskussion um das Thema eröffnet zu haben. Wie bereits geschrieben fand ich den Hinweis nicht und die Sache ist für mich geklärt.

Aber ich bitte darum, anderen nicht sagen zu wollen, was “man” braucht. Vielleicht brauchst Du es nicht, dann ist das ok, andere sehen das aber vielleicht anders. Es gibt bestimmt auch etliche Menschen, die sagen, dass “man” HA und Smarthome allgemein nicht braucht. Das hilft uns hier aber auch nicht weiter. Also danke für den Kommentar, der Beschreibt aber leider nur deinen persönlichen Anwendungsfall. Und wenn du die Diskussion nicht verstehst, dann ist das doch auch völlig ok, man muss nicht überall was zu schreiben.

Du hast WG Tunnel unterschlagen. :grinning_face:
Kostet nix und schaltet WireGuard® zuverlässig an und aus, sobald du dein WLAN verlässt oder wieder in WLAN bist. Seit ich WG Tunnel habe, muss ich mich um VPN nicht mehr kümmern. Es ist einfach da, wenn ich es brauche und HA erreiche ich immer, egal wo ich bin.