Was auf meinem Android Handy schickt noch ein TCP Paket an alte Homeassi IP?

Man kann es auch übertreiben … fiel mir spontan auch als Überschrift ein :slight_smile:
Aber vielleicht hat doch einer eine zielführende Idee

  • In den letzten 3 Wochen bin ich von Fritzbox nach Unifi umgezogen und Geräte in VLANs gesperrt und über FW Regeln abgesichert. Alles super, ich bin begeistert aber das war schon eine zeitraubende Migration.
  • Die Firewall block haben sich als Fundus für an alles nicht Bedachte erwiesen und man lernt seine Geräte noch einmal ganz neu kennen
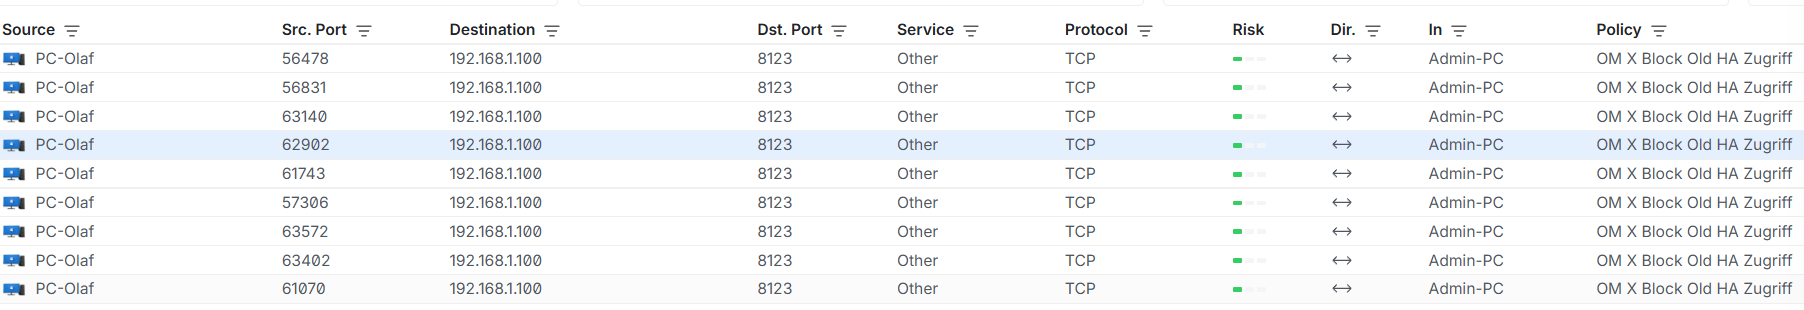
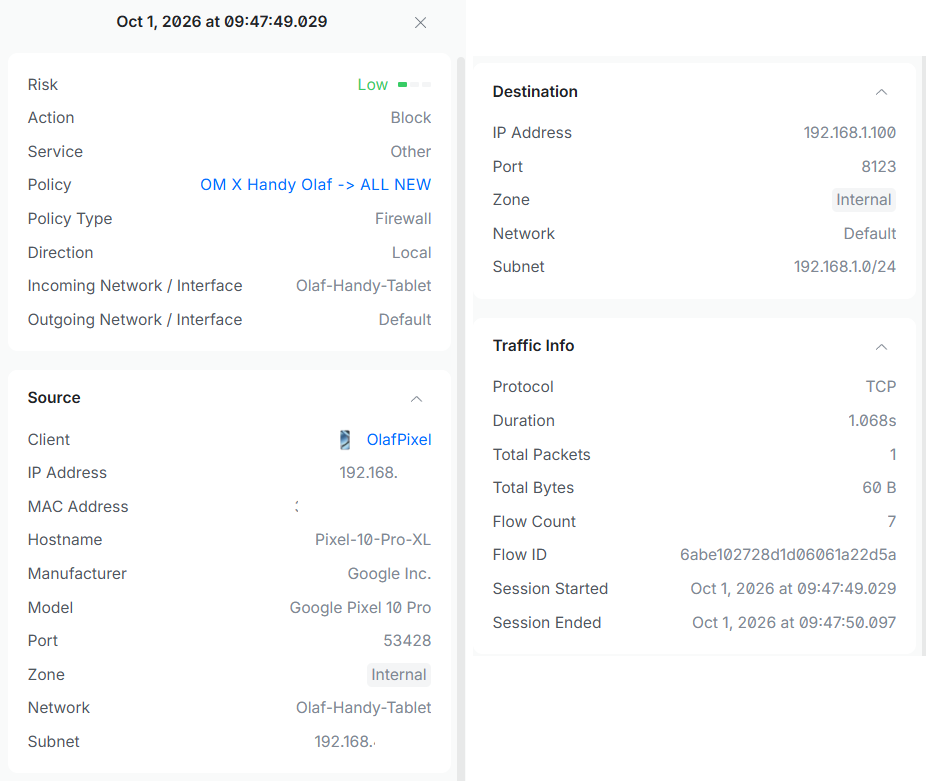
  • Das Protokoll einer dieser Regeln, wirft bei mir die Frage auf, was auf meinem Handy ruft noch die alte Homeassi IP 192.168.1.100 mit Port 8123 auf?

  • Companion App läuft alles … auf der neuen IP.
  • “Home Assistant Cloud” ist unter Homeassistant-Url aktiviert.
  • Das TCP Paket wird vom Handy ca. 4 mal am Tag verschickt - das muß irgendwas kleines sein.

Ich kann es auch so lassen, FW funktioniert ja aber gerade am Anfang versucht man (ich) noch alles sauber hinzubekommen.

Hat jemand eine Idee?

Off-topic

Ich resete gerade die Fritzbox Repeater um sie für den Verkauf fertig zu machen.
Und erlebe ein absolut befreiendes Gefühl !!! :laughing:

Ich hatte es schon einmal während der Migration als ich eine Fritzbox Integration auf HA eindampfte.
Das versteht jeder, der einen Gedanken seit Jahren vor sich herausschiebt wegen anstehendem Aufwand/Kosten und es nun endlich vollzogen hat.

Welcome to the new level.

Vielleicht hat sich im Browser noch irgendwo ein HA Tab versteckt?
Handy schon mal komplett neu gestartet?

Danke
Heute Nachmittag einmal und seit dem kam das Paket noch nicht. Aber ich glaub’s erst wenn es morgen nicht mehr da ist.
Die Companion App hat auch einen Cache aber den wollte ich noch nicht leeren.

1 ganzer Tag ohne diese TCP Anfrage nachdem ich das Handy neu gestartet hatte. Hingegen kam vom Tablet noch dieses TCP Paket. Dieses habe ich jetzt auch neu gestartet.

Die Lage hatte sich etwas beruhigt und ich dachte ich hab es geschafft aber zu früh gefreut. Ich bekam immer wieder Anfragen auf die alte HA IP auch vom PC - das darf doch alles nicht wahr sein.

Heute wollte ich es aber wissen:
Alle Zugriffe auf alte Homeassi IP generell geblockt um den versuchten Zugriff deutlicher an der FW zu sehen.

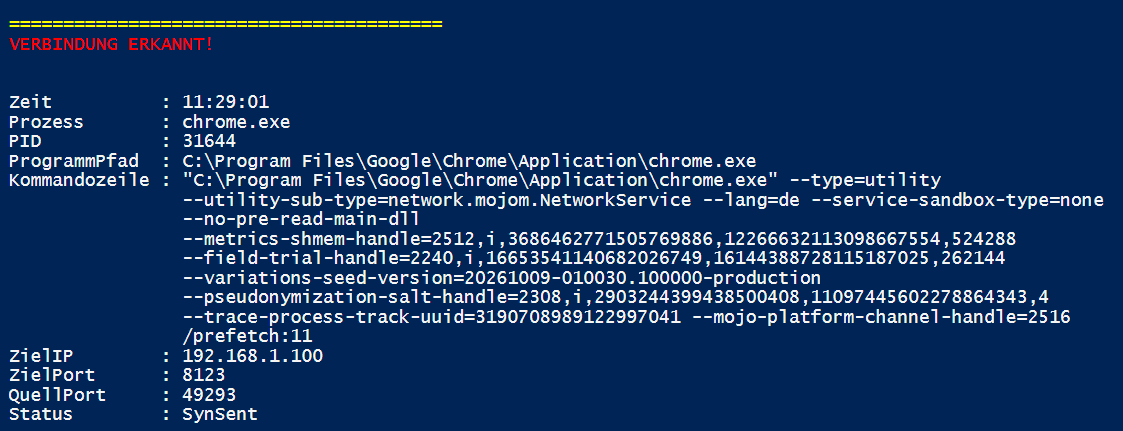
Dann dieses Powershell auf dem PC laufen lassen:

Zusammenfassung
# Ziel-IP(s) aus dem Firewall-Protokoll
$ZielIPs = @(
    "192.168.1.100"
)

# Zielport festlegen
$ZielPort = 8123

$Gesehen = @{}

Write-Host "Überwachung gestartet..." -ForegroundColor Green
Write-Host "Ziel-IP(s): $($ZielIPs -join ', ')"
Write-Host "Zielport: $ZielPort"
Write-Host "Mit STRG+C beenden."
Write-Host ""

while ($true) {

    $Verbindungen = Get-NetTCPConnection -ErrorAction SilentlyContinue |
        Where-Object {
            $_.RemoteAddress -in $ZielIPs -and
            $_.RemotePort -eq $ZielPort
        }

    foreach ($V in $Verbindungen) {

        $ID = "$($V.OwningProcess)-$($V.LocalPort)-$($V.RemoteAddress)"

        if (-not $Gesehen.ContainsKey($ID)) {

            $Gesehen[$ID] = $true

            $Prozess = Get-CimInstance Win32_Process -Filter "ProcessId=$($V.OwningProcess)"

            Write-Host "========================================" -ForegroundColor Yellow
            Write-Host "VERBINDUNG ERKANNT!" -ForegroundColor Red

            [PSCustomObject]@{
                Zeit          = Get-Date -Format "HH:mm:ss"
                Prozess       = $Prozess.Name
                PID           = $V.OwningProcess
                ProgrammPfad  = $Prozess.ExecutablePath
                Kommandozeile = $Prozess.CommandLine
                ZielIP        = $V.RemoteAddress
                ZielPort      = $V.RemotePort
                QuellPort     = $V.LocalPort
                Status        = $V.State
            } | Format-List
        }
    }

    Start-Sleep -Milliseconds 250
}

Und ab und zu schlug es an


und bald merkte ich, es passiert wenn ich bestimmte Ansichten in HA anklicke.
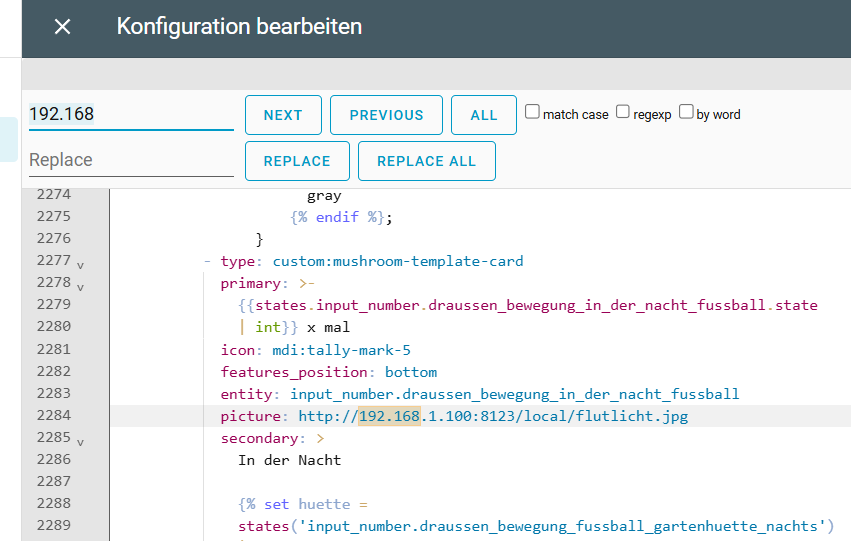
Was soll das dann sein?

Dashboard Code durchsuchen

Das darf doch nicht wahr sein - eine fest verdrahtete IP im Code !
Alte Sünden holen einen immer wieder ein :zany_face:

EDIT:
Nur Rechtschreibkosmetik