Kritische Linux-Lücke: Router-Fernzugriff überprüfen und Sicherheitsupdates nicht aufschieben

Ein interessanter Artikel erschien gestern Nachmittag bei Hardwareluxx. Wegen der möglichen Auswirkungen möchte ich ihn auch hier teilen.

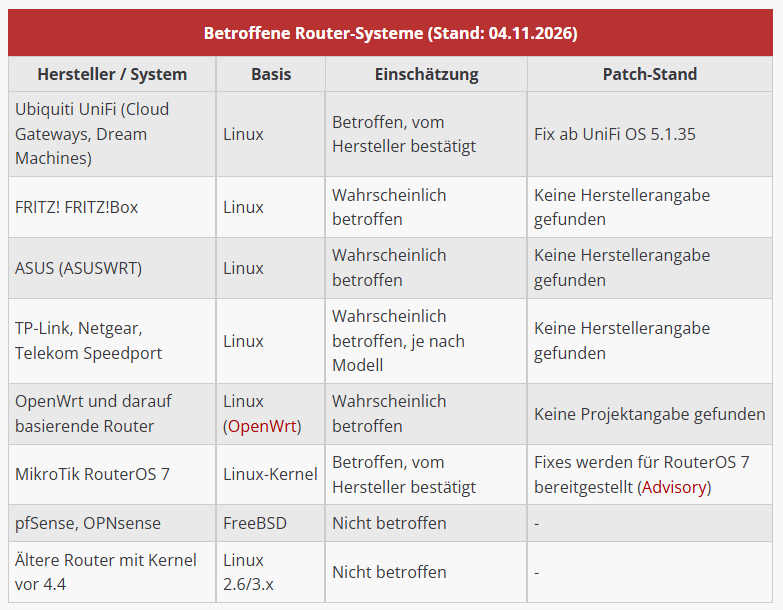
Durch eine kürzlich bekannt gewordene Sicherheitslücke im IPv4-TCP-Stack (kein IPv6) des Linux-Kernels (CVE-2026-98432) können Angreifer unter bestimmten Voraussetzungen einen Router ohne vorherige Anmeldung kompromittieren. Besonders gefährdet sind Router mit verwundbarem Linux-Kernel, auf denen TCP-Dienste wie beispielsweise die HTTPS-Fernverwaltung direkt aus dem Internet erreichbar sind.

Das Brisante daran: Die Schwachstelle kann bereits beim Aufbau einer TCP-Verbindung ausgenutzt werden. Ein Passwort ist dafür nicht erforderlich.
  • VPN?

WireGuard und die üblichen IPsec-VPN-Verbindungen sind von der Sicherheitslücke nicht direkt betroffen, da sie kein TCP verwenden. Wer den Fernzugriff auf seinen Router ausschließlich über VPN ermöglicht, reduziert das Risiko erheblich. Die eigentliche Sicherheitslücke wird dadurch allerdings nicht geschlossen. Dafür ist weiterhin ein Firmware-Update notwendig.

  • Fritzbox ?

Früher habe ich bei meiner FB auch den Fernzugriff über MyFRITZ genutzt. Hier wäre ich aktuell ebenfalls vorsichtig, zumindest wenn darüber die Benutzeroberfläche der FB direkt aus dem Internet erreichbar ist. Es ist abzuwarten, ob AVM sich äußert und ggf. patcht.

Jemand kommentierte das im Artikel recht treffend:

Und für alle Großeltern wo das Enkelkind den Fernzugriff auf der Fritte aktiviert hat, oops.

  • Unifi ?

Für meine neue Unifi Hardware wurde gestern ein Patch angeboten/installiert. Ich habe mich echt gefreut wie schnell die sind.

  • HA und Nabu Casa?

Auch hier ist man schnell.

Ich denke eher weniger Risiko: Nabu Casa benötigt keine offenen Ports am Router, da HA selbst eine Verbindung zu den Cloud-Servern aufbaut. Dadurch ist HA nicht direkt aus dem Internet über TCP erreichbar. Als Verwender von MiniPC wurde die Lücke mit Home Assistant OS 18.4 und für Raspi gibt es sie nur als Vorabversion 18.5.rc1

  • Proxmox

Hier wurde die Sicherheitslücke bereits mit Kernel 7.0.14-25-pve geschlossen. Wer die aktuellen Updates installiert hat und diesen oder einen neueren Kernel verwendet, ist geschützt.
uname -r zeigt den aktuellen Stand

Nirgendwo wird IPFire erwähnt. Das System ist auch betroffen, gestern wurde der Patch veröffentlicht, unbedingt installieren!

Es sind nahezu alle Linux.Distributionen betroffen, nicht nur Router/Firewall etc.

Hi Bacardi, danke für die Info!

Es gab gestern ein Statement von AVM zu diesem Thema Current security topics

06/11/2026Vulnerability in the handling of incoming IPv4 TCP connections in the Linux kernel (CVE-2026-98432): Updates in preparation

Tech media are currently reporting on a vulnerability in the way the Linux kernel handles incoming IPv4 TCP connections (CVE-2026-98432). Under certain circumstances, it can cause a system crash or allow code to be executed. We are not currently aware of any successful exploitation of the vulnerability, either in the context of our products or on other Linux-based systems. As a precaution, we are preparing updates for affected devices, which we will release as usual once they are ready.

Am Besten finde ich den letzten Satz: Es ist fertig, wenn es fertig ist - der hätte von mir kommen können :wink:

Ich würde jegliche Fernwartung über Fritz Software vorerst deaktiviern (außer VPN, siehe oben)

Für OpenWRT bis 25.12.7 draussen ist:

mkdir -p /usr/share/nftables.d/ruleset-post

cat > /usr/share/nftables.d/ruleset-post/cve-2026-98432.nft << 'EOF'
table ip cve_2026_98432 {
    chain pre {
        type filter hook prerouting priority -310; policy accept;
        ip protocol tcp ip hdrlength 6-15 counter drop
    }
}
EOF

dann:

nft --check --file /usr/share/nftables.d/ruleset-post/cve-2026-98432.nft
fw4 reload
nft list table ip cve_2026_98432

Und wenn das Update da ist:

nft delete table ip cve_2026_98432

Danke für die Infos!
Aber Du hast schon mitbekommen, dass die Firma nun Fritz! und nicht mehr AVM heißt?
Und dass Fritz! diese Mitteilungen auch in Deutsch veröffentlicht: Aktuelle Sicherheitsthemen

Ja, Du hast Recht, AVM ist weg, nur noch nicht aus meinem Sprachgebrauch. Und danke für die deutsche Seite.

Ich hätte mich als ehemaliger FB Router Benutzer besser gefühlt, einen Patch zu sehen als es ist noch nichts passiert und wir arbeiten dran. Andere zeigen besser wie es geht.

PS: Ich habe die FB noch als Client zu laufen wegen Telefon und USB Stick.