Deswegen die Automation zum Neustart nur dann ausführen, wenn sich die externe IP des Providers verändert. Genau das verursacht das Problem mit Tailscale.
Seit ich meine Automation einsetze, ist das Problem für mich quasi nicht mehr existent.
Deswegen die Automation zum Neustart nur dann ausführen, wenn sich die externe IP des Providers verändert. Genau das verursacht das Problem mit Tailscale.
Seit ich meine Automation einsetze, ist das Problem für mich quasi nicht mehr existent.
Tailscale hat sich für mich leider als extrem unzuverlässig erwiesen, habe jetzt das zweite Mal innerhalb kurzer Zeit vor der Haustür gestanden und den Türöffner nicht per Schnelleinstellungskachel betätigen können, auch die App konnte keine Verbindung herstellen. Habe jetzt wieder auf Wireguard zurückgestellt, das funktioniert immer zuverlässig.
Bei Tailscale sprechen wir von einem amerikanischen Anbieter … Vermutlich liegen deren Prioritäten nicht bei nicht zahlenden Smart Home Usern…
Ich würde auch gern WireGuard nutzen. Leider kann mein Telekom Smart 3 kein dynamisches DNS für IP6. Das soll auch über HA direkt gehen. Nutzt du das?
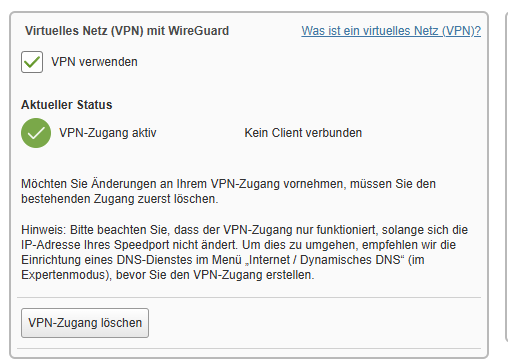
Nein, bei mir ist es die Wireguard Verbindung zur Fritzbox, also bin ich quasi per VPN in meinem Heimnetz. Zudem habe ich feste, öffentlich erreichbare IPs (v4 und v6), spielt in diesem Fall für jeden anderen aber keine Rolle, da die aktuelle IP ja normal über MyFritz ermittelt wird. Ich selbst kann mir das natürlich sparen und hab meine IPs im Wireguard Klient fest hinterlegt, bei mir ist das RethinkDNS.
Und was hat das mit Wireguard zu tun?
Wenn ich es richtig verstanden habe, erwartet Wireguard auf dem Endgerät eine feste IP des Ziels. Da die Telekom jede Nacht die Verbindung kappt, wechselt die IP. Soll mit dynamischem DNS umgebar sein. Meine Umsetzung ist aber gescheitert, da das wohl IP6 vorraussetzt und das kann der Router mit dyn. DNS nicht. Liege ich da falsch?
Einen DynDNS musst Du nicht zwangsweise auf dem Router laufen lassen. Auch brauche dieser nicht zwangsweise IPv6. Wichtig wäre, dass Dein Anschluss von aussen erreichbar ist, wovon auszugehen ist, weil die Trennung sonst keinen Sinn ergibt.
Mit Wireguard könnte man aber auch auf https://ipv64.net/ setzen, wenn man nicht extern einen Servee aufsetzen möchte.
Wenn es einfach sein soll würde ich aber auf netbird.io setzen. Das wäre ebenso selbst hostbar, wenn man es möchte und basiert, wie Tailscale, unter der Haube auf Wireguard.
Allerdings ist es ein europäischer und kein US Anbieter und open source …
Danke für deinen Input. Schaue ich mir am Wochenende mal an und würde dann ggf. mit Fragen noch einmal auf dich zukommen.
@tarag vielen Dank für den Tip.
Habe mir das mal angeschaut und installiert. Funktioniert soweit ganz gut. Beim Einrichten etwas schwierig sich da durch zu fummeln. Liegt aber bei mir auch an den mangelnden Englisch-Kenntnissen. Die Homepage bietet keine deutsche Version an.
Da Netbird auch auf Wireguard basiert wird auf jedem nutzenden Endgerät eine App benötigt die entweder bei Bedarf am Endgerät gestartet wird oder über “Autostart” permanent mitläuft. Das permanente mitlaufen am Handy wird wohl den Stromverbrauch erhöhen, also eher suboptimal.
Wenn ich unterwegs immer zuerst die Netbird-App einschalten muss um HA zu nutzen, bedeutet das für mich einen gewissen Komfortverlust.
Tailscale hat das über den “funnel” gelöst, eine extra App auf dem Endgerät ist hier nicht notwendig.
Vorteil von Netbird ist, es ist ein deutsches Startup mit Sitz in Berlin und nutzt den Open-Source Ansatz.
Seriosität eines Unternehmens nach Geburtsort der Gründer zu schätzen ist auch echt ein neues Level von Diskriminierung … Besonders im Vergleich zu amerikanischen Diensten, wo per Gesetz die Hintertür vorgesehen ist.
Vielen Dank für Deine Rückmeldung.
Da muss ich Dir zwecks Diskriminierung widersprechen. **** Text von mir gelöscht **** Für mich wäre das kein Problem um die Software ein zusetzten.
Zu Deiner Anmerkung zu amerikanischen Diensten hast Du definitiv einen validen Punkt.
Wir driften hier aber jetzt etwas ab, würde es gut finden wenn wir weider zurück zum Thema kommen.
Naja, da würde ich eher den Tailscale Funnel als Sicherheitsrisiko definieren, als die Herkunft eines Menschen. Denn der Funnel ist im Grunde ja gar keine richtige VPN Verbindung und jeder, der die entsprechende Tailscale URL weiß, könnte sich Zugang zum System verschaffen. Was bei einer VPN Verbindung so erstmal nicht möglich wäre.
Ich kenne die netbird App nicht, kann man da evtl einstellen, dass sie die VPN Verbindung nur außerhalb des Heimnetzes herstellt, so wie bei Wireguard? So nutzen wir Wireguard. Bei mir läuft dann Wireguard ca 6-8h pro Tag und der Akkuverbrauch ist im 1-2% Bereich.
Wie schätze ich dies bei anderen Menschen ein? Wie funktioniert diese Einschätzung bei gut vernetzten Menschen? Oder bei internationalen Teams? Ist Vielfältigkeit also Nachteilhaft?
Und was genau ist das Problem an Russland?
Abgehört wurden (mindestens) deutsche Politiker von u.a. dem amerikanischen Geheimdienst. Bei der Nordstream Sprengung geht man davon aus, dass dies durch die Ukraine durchgeführt wurde.
China ist wohl in Sachen Spionage auch ganz groß mit dabei … Aber niemand würde mit China handeln, oder?
Und … Keine Ahnung …
Man findet sicher eine Menge weitere Länder, wenn man dies denn möchte …
Aber einem deutschen Unternehmen welches eine Open Source Software produziert, auf Grund des Geburtsortes eines Gründers Dinge zu unterstellen ist lupenreine Diskriminierung.
Dafür haben wir in Deutschland sogar Gesetze …
Bevor man Dinge äußert also vielleicht mal kurz darüber nachdenken was man da gerade in die Welt sendet. Und ob es wirklich die eigene, reflektierte Meinung oder nur die Wiedergabe der aktuellen, sehr schnell wechselhaften Medienmeinung ist …
Nachdem ich hier wohl unbewusst ein Fass aufgemacht habe, habe ich den entsprechenden Absatz in meinem Post gelöscht.
Wenn sich jemand hier negativ angesprochen fühlte, würde ich mich hiermit entschuldigen. Das war nicht der Sinn und Zweck meines Textes.
Gruß
Hartmut
… und ich habe die Reaktion auf den Absatz von @Kamika242 ebenfalls gelöscht.
@all:
Bitte beim Thema bleiben und nicht wieder in Grundsatzdiskussionen verstricken. Danke!
So, Netbird ist eingerichtet und funktioniert auch beim ersten Test.
Danke für den Tipp @tarag
Eine Frage habe ich allerdings. Warum hat Simon ein Video zu Tailgate gemacht, dass augenscheinlich unzuverlässiger ist und die Netbird Methode mit keinem Wort erwähnt.
Möglich, daß er es selbst noch nicht lange genutzt hat und er deshalb selbst noch nichts von der temporären Unzuverlässigkeit wußte oder er hat das Video gemacht, weil irgendein anderer der HA Gurus auf YT eins dazu gemacht hat, manchmal habe ich nämlich das Gefühl, daß jeder dann nochmal sein eigenes Erklärvideo machen muß. Ist absolut nicht böse gemeint.
Ich hatte Tailscale auch nur aufgrund Simons Video eingerichtet, weil ich vorher bereits an mehreren Stellen gelesen hatte, das das vorher von mir genutzte DuckDNS an einigen Stellen bedenklich sein soll und ich selbst habe dann halt auch erst nach einiger Zeit festgestellt, daß Tailscale nicht sonderlich zuverlässig ist. Beim ersten Mal ok, nen Ausfall gibt’s bei jedem Dienst mal, aber dann ein zweiter Ausfall innerhalb kurzer Zeit, ne, weg damit!